Written by:
Last Published:
2 augusti 2026
•
Att jämföra Kubernetes med Docker är felaktigt. Det är dock också den första jämförelsen nästan alla team gör. Docker paketerar din applikation i en container; Kubernetes kör tusentals av dessa containrar över en hel maskinpark och bestämmer vilken som ska placeras var. Det är två av kärnteknologierna inom containerisering, placerade på två olika lager i stacken.
Den verkliga frågan är alltså inte vilken du ska välja. Det är om den senare är värd sin driftskostnad än.
Tänk dig en hamn. Docker är containern: standardmått, förseglad, stapelbar, och den bryr sig inte om innehållet är kaffe eller bildelar. Kubernetes är hamnmyndigheten: kranarna, schemaläggningen, manifestet som anger vilken container som hamnar på vilket fartyg, och besättningen som lastar om containern om en kran tappar den. Du kan driva en liten kajplats med några få containrar och ett anteckningsblock. Rotterdam behöver hamnmyndigheten.
Den här artikeln förklarar vad containerisering är, vad Docker och Kubernetes gör, var den rättvisa jämförelsen faktiskt ligger och hur du avgör när orkestrering lönar sig.
Kortfattat:
Docker är en plattform för containerisering. Den tar din applikation och dess beroenden och paketerar dem i en avbildning som körs identiskt var som helst. Kubernetes är en container-orkestrerare: den tar dessa avbildningar och bestämmer vilken maskin som ska köra dem, hur många kopior som ska finnas, vad som händer när en slutar fungera och hur trafiken hittar fram till dem.
Kan man använda Docker utan Kubernetes? Ja, och de flesta team börjar precis där. Det omvända är inte riktigt sant. Kubernetes behöver något för att bygga container-avbildningar, och för de flesta organisationer är det något fortfarande Docker.
| Docker | Kubernetes | |
|---|---|---|
| Syfte | Bygger och kör enskilda containrar | Kör och hanterar containrar över ett kluster |
| Omfattning | En maskin, en applikation åt gången | Många maskiner, många tjänster, ett kontrollplan |
| Skalning | Manuell, eller via Docker Compose och Docker Swarm | Automatisk, deklarativ, baserad på belastning och policy |
| Felhantering | Containern stannar | Självläkande: misslyckade arbetsbelastningar schemaläggs på nytt |
| Inlärningskurva | Dagar för att bli produktiv | Veckor till månader, och det slutar inte där |
| Driftskostnad | Försumbar utöver utvecklarens maskin | En finansierad plattformskapacitet: kluster, uppgraderingar, beredskap |
| Vem äger det | Varje utvecklare | Ett plattforms- eller DevOps-team |
Två namn i den tabellen förtjänar en definition direkt. Docker Compose är verktyget för att definiera och köra en konfiguration med flera containrar på en enskild maskin. Docker Swarm är Dockers egen orkestrerare, och vi återkommer till den längre ner.
Låt oss gå igenom lagren.
Containerisering gör det möjligt för utvecklare att paketera programkod och allt som krävs för att köra den (ramverk, bibliotek och andra beroenden) i en enda isolerad container. När den väl är paketerad är den portabel. Alla applikationer i en container kan flyttas till en annan infrastruktur och fortsätta fungera, oavsett vilket operativsystem eller vilken miljö som ligger i botten.
Denna portabilitet är själva kärnan, och säkerheten följer med på köpet eftersom samma bygge beter sig likadant på varje maskin det placeras på. Allt hör dock inte hemma i en container. Grafikintensiva skrivbordsprogram virtualiseras vanligtvis på hypervisor-nivå istället – det lager som kör fullständiga virtuella maskiner med egna operativsystem, med verktyg som Vagrant – eftersom de kräver hårdvaruåtkomst som en container inte kan ge dem.
Innan containers fanns skrev utvecklare kod i en datormiljö för att sedan stöta på problem så fort de flyttade den. Att gå från Linux till Windows gjorde koden sårbar för buggar och miljöspecifika fel. Containers löser detta genom att abstrahera mjukvaran från värdoperativsystemet, så att marken slutar skaka under den.
Applikationer får leva i oberoende, inkapslade miljöer. Skalbarhet, snabbare driftsättning och bättre paritet mellan miljöer: det är de främsta fördelarna, och användningen speglar detta. Containeranvändningen bland backend-utvecklare passerade 60 % redan 2020 (SlashData, State of Cloud Native Development), och den har bara ökat sedan dess: CNCF:s senaste Annual Cloud Native Survey, som publicerades i januari 2026, visade att 82 % av de organisationer som använder containers nu kör Kubernetes i produktion, en ökning från 66 % två år tidigare.
Konceptet är för övrigt äldre än Docker. Linux Containers (LXC) erbjöd containerteknik långt före 2013. Det Docker förändrade med sin open source-lansering det året var utvecklarupplevelsen, och det är så det blev standardformatet för containers. Det är det fortfarande: Stack Overflow Developer Survey rankar konsekvent Docker som ett av de mest använda utvecklarverktygen, med bred marginal före alla andra verktyg för containerisering.
Docker är en plattform för containerisering som används för att utveckla, leverera och köra applikationer som portabla, självförsörjande containrar. Oavsett om det gäller bärbara datorer, molnmiljöer eller datacenter: det körs i princip var som helst.
Genom åren har Docker byggt en bred plattform kring denna kärna. Det gör dock inte varje Docker-verktyg till det självklara valet. Området är konkurrensutsatt och flera av dess lager har starka alternativ.
En Docker-container är en körande instans av en Docker-avbildning: din applikation plus allt den behöver, isolerad från värddatorn och från alla andra containrar. Den lånar värddatorns operativsystemkärna istället för att ha en egen. Det är därför en container startar på några sekunder medan en virtuell maskin tar minuter.
Tre delar får detta att fungera:
Du behöver inte alltid en Dockerfile. Utvecklare kan hämta en färdig avbildning från ett register som Docker Hub eller Azure Container Registry och spara tid – det finns gott om alternativ att välja mellan. Så för att köra en Docker-container hämtar du antingen en avbildning från ett publikt register eller bygger din egen med en Dockerfile.
Att bygga sin egen är där hantverksskickligheten visar sig. En enkel Dockerfile för test och en för produktion ser inte likadana ut. Här är den struktur vi använder – ett bygge i flera steg som håller utvecklingsberoenden borta från den slutgiltiga avbildningen, körs som en icke-root-användare och skapar en liten, reproducerbar artefakt:
# syntax=docker/dockerfile:1

# IC house-standard Node/TypeScript service image.
# Multi-stage: deterministic prod dependencies, minimal non-root runtime.

ARG NODE_VERSION=22.11.0        # IC: pin by digest in production
ARG APP_PORT=3000

# ---- Stage 1: install everything and build ----
FROM node:${NODE_VERSION}-bookworm-slim AS build
WORKDIR /app
ENV NODE_ENV=development
COPY package.json package-lock.json ./
RUN --mount=type=cache,target=/root/.npm npm ci
COPY . .
RUN npm run build                # IC: expects a build script emitting to ./dist

# ---- Stage 2: production dependencies only ----
FROM node:${NODE_VERSION}-bookworm-slim AS prod-deps
WORKDIR /app
ENV NODE_ENV=production
COPY package.json package-lock.json ./
RUN --mount=type=cache,target=/root/.npm npm ci --omit=dev

# ---- Stage 3: runtime ----
FROM node:${NODE_VERSION}-bookworm-slim AS runtime
ARG APP_PORT
# tini gives us correct signal handling and zombie reaping as PID 1.
RUN apt-get update \
 && apt-get install -y --no-install-recommends tini \
 && rm -rf /var/lib/apt/lists/*
WORKDIR /app
ENV NODE_ENV=production PORT=${APP_PORT}

# Copy only what runtime needs, owned by the image's built-in non-root user.
COPY --chown=node:node --from=prod-deps /app/node_modules ./node_modules
COPY --chown=node:node --from=build     /app/dist          ./dist
COPY --chown=node:node package.json ./

# OCI provenance labels (IC: wire GIT_SHA / BUILD_DATE from CI).
ARG GIT_SHA=unknown
ARG BUILD_DATE=unknown
LABEL org.opencontainers.image.vendor="Imaginary Cloud" \
      org.opencontainers.image.revision="${GIT_SHA}" \
      org.opencontainers.image.created="${BUILD_DATE}"

USER node
EXPOSE ${APP_PORT}

# Docker-level healthcheck. In Kubernetes, prefer liveness/readiness probes.
HEALTHCHECK --interval=30s --timeout=3s --start-period=10s --retries=3 \
  CMD node -e "fetch('http://localhost:'+process.env.PORT+'/health').then(r=>process.exit(r.ok?0:1)).catch(()=>process.exit(1))"

ENTRYPOINT ["tini", "--"]
CMD ["node", "dist/main.js"]
Den där HEALTHCHECK-raden är en liten demonstration av hela artikels tes i miniatyr: den fungerar, men så fort du kör denna avbildning i Kubernetes överlåter du det ansvaret till en liveness-probe istället. Själva bygget förblir detsamma; lagret runt omkring förändras.
Docker används för att få mjukvara att bete sig likadant överallt där den körs. I praktiken omfattar det fyra saker:
Sedan förökar sig boxarna. I takt med att antalet containrar växer, ökar även komplexiteten i att hantera dem, och en välbekant uppsättning problem uppstår, vilka alla faller under orkestrering:
Dockers svar var Docker Swarm, deras egen teknik för containerorkestrering. Och det är här de flesta jämförelser missar detaljen: Swarm, inte Docker-plattformen som helhet, är den komponent som faktiskt kan jämföras med Kubernetes.
Kubernetes är en teknik för containerorkestrering, i samma kategori som OpenShift eller Amazon ECS. Google introducerade tekniken 2014, ett år efter att Docker lanserades, och den förvaltas nu av CNCF, Cloud Native Computing Foundation.
Den skapades för att schemalägga, hantera, automatisera driftsättning av och skala containerbaserade applikationer. Med andra ord hanterar den komplexiteten i att köra ett stort antal containrar över många servrar utan att en människa behöver stå vid kajen och bestämma var varje låda ska placeras.
Det görs via ett öppen källkods-API som reglerar hur och var containrar körs. Containrar grupperas i poddar, den grundläggande operativa enheten i Kubernetes. Poddar körs på noder, maskinerna i klustret, och kontrollplanet är den uppsättning komponenter som beslutar vad som ska köras var och som i bakgrunden korrigerar klustret när verkligheten avviker från den avsedda konfigurationen. När poddar väl är grupperade kan de skalas upp eller ner och deras livscykel styras deklarativt.
Kubernetes orkestrerar alltså maskiner och schemalägger containrar på dem utifrån tillgänglig beräkningskapacitet och varje containers krav. Ditt team deklarerar önskat tillstånd för ett kluster; plattformen sköter schemaläggning, anslutningshantering och återställning. Projektet rör sig snabbt – Kubernetes nådde version 1.36 under 2026 – men den deklarativa kärnan har varit stabil i åratal.
Kubernetes har stöd för ett brett utbud av containerverktyg, däribland Docker-avbilder, vilket för oss tillbaka till jämförelsen vi började med.
Om vi ska jämföra Docker och Kubernetes på rätt sätt är den rättvisa matchen Docker Swarm mot Kubernetes, eftersom båda är tekniker för containerorkestrering. Docker leder marknaden för containerisering. De vann inte orkestreringen. Det gjorde Kubernetes, och det med råge: Kubernetes-arkivet har cirka 115 000 stjärnor på GitHub år 2026, jämfört med några tusen för biblioteket bakom Docker Swarm, som i praktiken har legat nere i flera år. Klyftan när det gäller kommersiellt stöd är ännu större, då alla större molnleverantörer erbjuder en hanterad Kubernetes-tjänst.
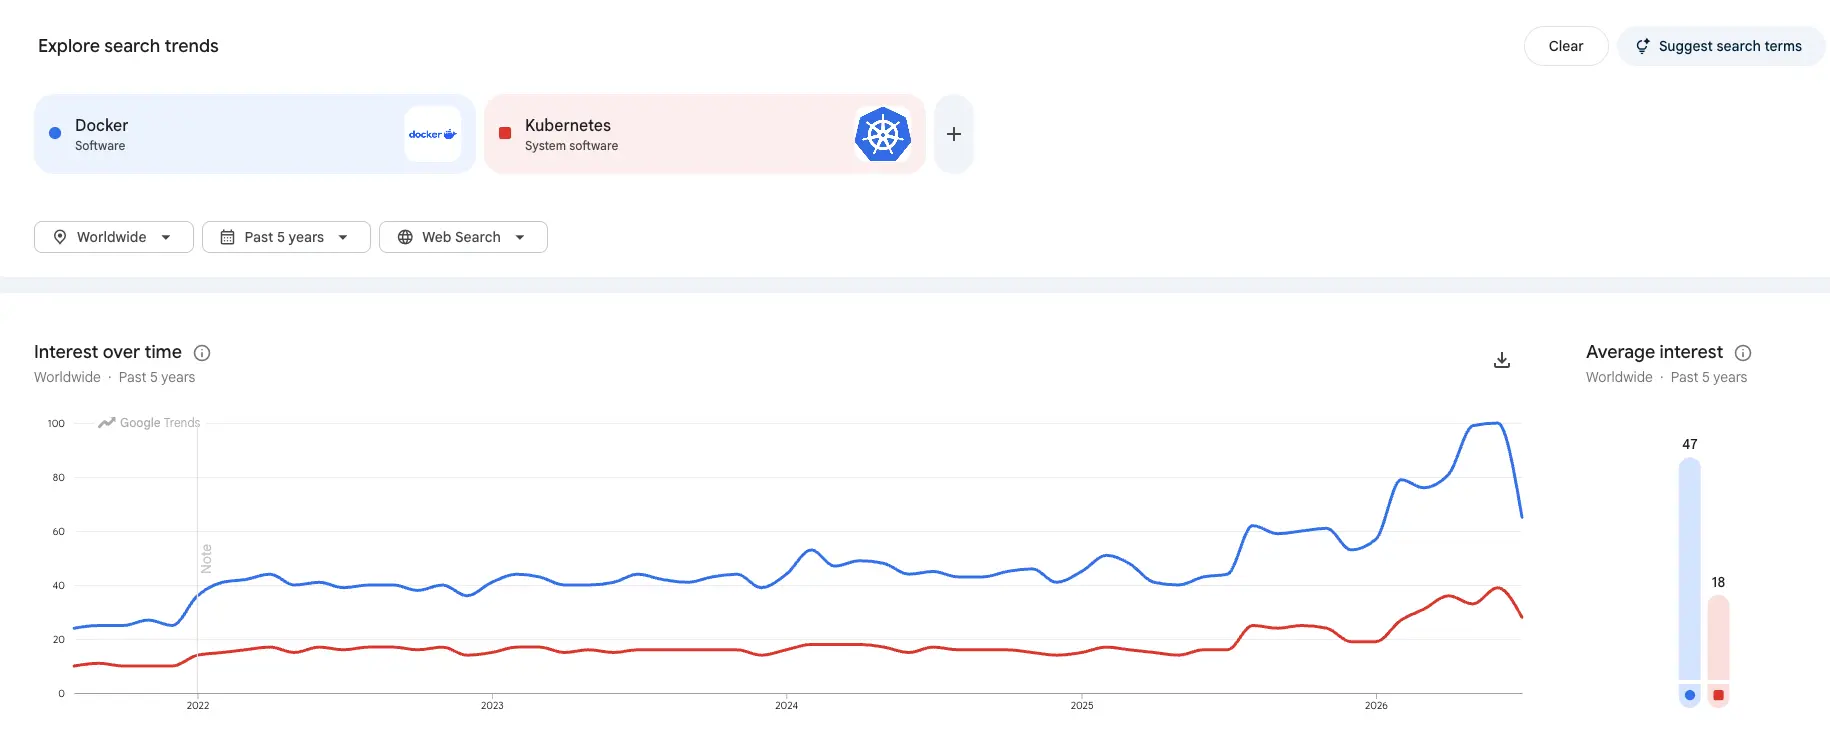
Docker och Kubernetes är kompletterande tekniker. Deras roller överlappar varandra i mångas föreställningsvärld, men knappt alls i praktiken. Docker tillverkar lådorna. Kubernetes driver hamnen.
Kubernetes tillför också en uppsättning funktioner som börjar spela roll när du kör mer än en handfull tjänster: lastbalansering, nätverkspolicy, hantering av hemligheter, isolering mellan arbetslaster, självläkning och förmågan att skala över varje nod i klustret.
Att få ut mesta möjliga av Docker och Kubernetes tillsammans innebär att vara ärlig med hur användbar varje del är för dig. Alla organisationer som kör containrar behöver inte en orkestrerare. Team med små applikationer och ett lågt, hanterbart antal containrar gör det generellt sett inte, och att lägga till en kostar dem mer än det ger tillbaka.
I takt med att mjukvarubehoven växer måste även applikationerna bakom dem skalas. För att dra nytta av en mikrotjänstarkitektur måste de kringliggande kraven vara uppfyllda. Annars blir containerisering ytterligare en belastning i teknikstacken snarare än en fördel.
Kubernetes, eller ett liknande verktyg, är därför inte obligatoriskt. Det rekommenderas starkt för infrastrukturer som behöver skala och som hanterar ett stort antal containrar i distribuerade system. Vid varje form av verklig skala är orkestrering numera normen snarare än undantaget: CNCF:s undersökning från 2026 visar att 82 % av de tillfrågade organisationerna använder Kubernetes i produktion, och en ytterligare del pilottestar eller utvärderar det – utvecklingen har tydligt gått mot hanterad Kubernetes, inte bort från orkestrering.
Fördelarna som dessa organisationer rapporterar är konsekventa:
Detta orsakade genuin oro när Kubernetes 1.20 meddelade att stödet för Docker i kubelet var utfasat och skulle tas bort i en framtida version. Många utvecklare tolkade det som slutet för Docker, och därmed slutet för kombinationen Docker plus Kubernetes. Kubernetes publicerade ett förtydligande den 2 december 2020, Ingen panik: Kubernetes och Docker, och förklarade att det inte var så dramatiskt som det lät.
Här är vad som faktiskt hände. Inuti ett Kubernetes-kluster finns en komponent som kallas container runtime som hämtar och kör containeravbildningar, och kubelet är agenten på varje nod som kommunicerar med den. Docker var den mest populära runtime-miljön för det ändamålet, men den var aldrig designad för att bäddas in i Kubernetes. Den är byggd för att styras av människor via kommandoraden, inte av annan programvara. Därför behövde Kubernetes ett mellanlager, Dockershim, för att översätta mellan kubelet och Docker – och under Docker nådde den egentligen containerd, den runtime på lägre nivå som Docker själv använder. Ett extra lager att underhålla, utan någon funktionell vinst.
Borttagningen genomfördes. Dockershim togs bort från kubelet i Kubernetes 1.24, som släpptes i maj 2022, och containerd är nu standard-runtime på de flesta hanterade kluster, med CRI-O – en lättvikts-runtime byggd enbart för Kubernetes – som det främsta alternativet. Det som inte hände var att någon kompatibilitet bröts. Avbildningar byggda med Docker följer Open Container Initiative -standarden och körs på Kubernetes precis som tidigare: vanliga frågor om borttagningen av dockershim innehåller detaljerna. Så, är detta slutet för Docker? Nej. Kubernetes slutade använda Docker som runtime. Det slutade aldrig köra Docker-avbildningar. Och fyra år senare körs de fortfarande utan ändringar.
Varje artikel om detta sökord jämför funktioner. Väldigt få nämner vad beslutet kostar, vilket är den del som en CTO faktiskt måste godkänna.
Kubernetes är inte ett verktyg man börjar använda. Det är en plattformskapacitet man finansierar. Själva klustret är den billiga delen. De dyra delarna är människorna som håller det uppdaterat, uppgraderingstakten, beredskapsschemat, arbetet med säkerhets- och nätverkspolicyer, samt månaderna då leveranstakten saktar ner medan teamet lär sig. Hanterade tjänster från de stora molnleverantörerna tar bort en stor del av den operativa bördan. Men inte ägarskapet.
Vi använder ett enkelt test med våra kunder, som vi kallar orkestreringströskeln. Kubernetes är kostnadseffektivt när minst tre av dessa fem påståenden stämmer:

Färre än tre? Då är den ärliga rekommendationen oftast Docker med en hanterad containertjänst såsom ECS, Cloud Run eller App Service, och en anteckning i kalendern om att se över frågan igen om ett år.
Vi satsar våra egna pengar på den rekommendationen. För en nyligen genomförd plattform för maritim kommunikation (Sedna), valde vi motsatt väg till orkestrering: istället för att sätta upp ett kluster migrerade vi kundens integrationsarbetsflöden till skräddarsydda tjänster på AWS – Terraform-definierad infrastruktur, CI/CD-pipelines och Lambda-funktioner – och sänkte deras kostnader för verktyg för arbetsflöden med 80 %. Under den tröskeln är det oftast den investeringen som lönar sig.
I vårt leveransarbete håller mönstret oavsett vilket: team som använder Kubernetes under denna tröskel lägger mer ingenjörstid på plattformen än på produkten under sina första två kvartal, medan team som använder det över tröskeln slutar betrakta driftsättning som en händelse inom ungefär samma period.
Sedan finns risken som ingen budgeterar för: det herrelösa klustret. En Kubernetes-installation som ingen har finansiering för att underhålla hamnar utanför support, samlar på sig opatchade komponenter och blir svårare att lämna än vad den var att införa. Ett fartyg som ingen får betalt för att lasta av. Det är ett styrningsproblem långt innan det blir ett tekniskt sådant.
Containerisering är inte rätt metod för alla arbetsbelastningar, men fördelarna har gjort att tekniken fått stor uppmärksamhet: bättre applikationskvalitet, högre produktivitet, mindre driftstopp och snabbare respons vid förändringar.
Så hur samverkar Docker och Kubernetes för att uppnå detta?
Lådan och hamnen. De kompletterar varandra, och genom att kombinera dem med DevOps-metoder får du en bas för mikrotjänster som stödjer snabb leverans och skalbara molnbaserade applikationer. Det innebär att frågan aldrig var vilken man ska välja. Frågan är om din organisation har passerat tröskeln för orkestrering. Och om inte, när det kommer att ske.
Inte Docker-runtime, men nästan garanterat Docker-verktygen. Kubernetes kör containrar via containerd eller CRI-O, inte via Docker. Du behöver fortfarande något för att bygga containeravbilder, och Docker är fortfarande det vanligaste valet för detta, liksom standardmetoden för utvecklare att köra containrar lokalt.
Nej. Kubernetes ersatte Docker som container-runtime inuti sina egna noder i version 1.24, i maj 2022. Det ersatte inte Docker som avbildsformat eller byggverktyg, och avbilder som byggts med Docker körs på Kubernetes utan ändringar.
En Docker-container är en körande instans av en Docker-avbild: en applikation paketerad med sina beroenden, isolerad från värddatorn. Den delar värdoperativsystemets kärna, vilket är anledningen till att den startar på några sekunder och använder en bråkdel av resurserna hos en virtuell maskin.
Docker används för att paketera applikationer så att de körs identiskt överallt: på en utvecklares laptop, i en pipeline för kontinuerlig integration och i produktion. Det utgör grunden för mikrotjänstarkitekturer, eliminerar miljöspecifika buggar och ger distributionspipelines en enhetlig artefakt att arbeta med.
Docker Swarm passar små kluster med okomplicerade arbetslaster, särskilt där ett team redan kan Docker Compose och vill ha schemaläggning utan att behöva lära sig en ny driftsmodell. Det är enklare och snabbare att komma igång med än Kubernetes. Nackdelen är ett mycket mindre ekosystem, begränsad hanterad hosting och en krympande grupp ingenjörer som har erfarenhet av det.
Ja, och många organisationer borde göra det. En hanterad containertjänst som AWS ECS, Google Cloud Run eller Azure Container Apps kör containrar i produktion med betydligt mindre operativ overhead än Kubernetes. Nackdelen är mindre kontroll och en tätare koppling till en specifik molnleverantör.
Funderar du på om Kubernetes är värt det för din organisation? Från kommunikationsplattformar i maritim skala till serverlösa migreringar på AWS, vi designar och driver molnbaserade plattformar som team faktiskt kan underhålla – och vi är lika villiga att berätta för dig när du inte behöver en. Prata med vårt team om vart din infrastruktur är på väg.
Marknadsföringspraktikant med ett särskilt intresse för teknik och research. På fritiden spelar jag volleyboll och skämmer bort min hund så mycket jag bara kan.
Säkerhets- och molnverksamhetsexpert. Bakgrund inom kollektivtrafik, Finans, och regering. Handlar vanligtvis mynt på decentraliserade börser:)
People who read this post, also found these interesting: