Go to blue arrow
back to Tech Blog
Affaires
Science des Données

Written by:

Alexandra Mendes
Alexandra Mendes

,

Senior Growth Specialist at Imaginary Cloud

Last Published:

18 août 2025

•

Min Read

Azure Service Fabric: qu'est-ce que c'est et quand l'utiliser

Illustration d'une femme sur un portable, avec l'icône et le texte Microsoft Azure Service Fabric en arrière-plan.

Azure Service Fabric est la plateforme de Microsoft pour créer et exécuter majestueux et apatride microservices à haute densité et gestion intégrée du cycle de vie. Pour les entreprises qui évaluent ce qu'est Azure Service Fabric et quand l'utiliser, la plateforme offre une orchestration fiable, un démarrage rapide et des opérations simplifiées via Clusters gérés par Service Fabric (SFMC).

Principaux avantages :‍

  • Évolutivité : les amas élastiques gèrent la croissance et les éclats.
  • Fiabilité : mises à niveau progressives, auto-guérison, bilans de santé.
  • Simplicité opérationnelle (SFMC) : les ressources gérées réduisent les outils d'administration.
  • Flexibilité hybride : exécutés dans Azure, sur site ou dans des domaines mixtes.
  • Rentabilité : une densité élevée et un démarrage rapide réduisent les dépenses.
blue arrow to the left
Imaginary Cloud logo

Qu'est-ce qu'Azure Service Fabric et pourquoi les entreprises devraient-elles s'y intéresser ?

Pour les équipes d'entreprise sur Azure, Azure Service Fabric fournit des microservices fiables et à haute densité avec un contrôle strict du cycle de vie.

Pourquoi les entreprises s'y intéressent :

  • Fiabilité : basculement automatique, surveillance de l'état, mises à niveau continues en toute sécurité.
  • Évolutivité : clusters élastiques, cloisonnement, placement à grain fin.
  • Simplicité opérationnelle (SFMC) : les ressources gérées réduisent les outils d'administration.
  • Flexibilité des charges de travail : exécutez des conteneurs et des processus sous Windows ou Linux.
  • Faible latence : conservez les données à proximité du calcul pour les services avec état.

En quoi Azure Service Fabric diffère-t-il d'un orchestrateur de conteneurs générique ?

Tissu de service fournit une orchestration des systèmes distribués pour les charges de travail avec état et sans état, avec un cycle de vie et une intégrité intégrés. Il fonctionne exécutables et conteneurs invités, permettant une haute densité et un démarrage rapide, au-delà d'un Kubernetes uniquement orchestration de conteneurs modèle.

  • Services natifs avec état : réplication et rééquilibrage sans magasins intégrés.
  • Modèle de processus + conteneur : ne se limite pas aux applications conteneurisées.
  • Cycle de vie intégré : mises à niveau, réparations et gestion des versions axées sur l'état de santé.
  • Haute densité : offrez plus de services par nœud pour optimiser les coûts.

Opérations gérées : SFMC simplifie le provisionnement, les certificats et la gouvernance.

Quels sont les problèmes résolus par Service Fabric pour les microservices dynamiques ?

Les microservices dynamiques ont besoin de disponibilité, de cohérence et de rapidité sans nécessiter de lourdes tâches personnalisées. Service Fabric pour les entreprises ajoute les garde-fous et l'automatisation pour répondre à ces besoins sur Azure.

  • Haute disponibilité : la réplication, le quorum et l'élection du chef sont gérés par la plateforme.
  • Évolution sûre : des améliorations progressives avec des barrières de santé et une restauration instantanée.
  • Échelle élastique : partitionnement et rééquilibrage à mesure que la charge change.
  • Localité des données : co-localisez l'état et le calcul pour réduire la latence et la sortie.‍
  • ‍Contrôle opérationnel : contraintes de placement et domaines de défauts/de mise à niveau pour la résilience.

Quand devrais-je choisir Azure Service Fabric plutôt qu'Azure Kubernetes Service (AKS) ?

Faites votre choix en fonction des besoins de votre charge de travail, et non par simple effet de mode. Azure Service Fabric excelle lorsque vous avez besoin de microservices avec état, faible latence, et contrôle intégré du cycle de vie; AKS brille pour les environnements Kubernetes natifs, les parcs de conteneurs portables et un vaste écosystème d'outils open source.
Quels scénarios privilégient Azure Service Fabric (SF/SFMC) ?

  • Services avec état à faible latence : gardez les données à proximité du calcul grâce à la réplication native.
  • Haute densité et démarrage rapide : regroupez davantage de services par nœud pour réduire les coûts.
  • Modèles d'hébergement mixtes : exécutez des conteneurs et des processus (exécutables invités) côte à côte.
  • Cycle de vie intégré : mises à jour progressives avec contrôle d'intégrité, restauration sécurisée et actions de réparation.
  • Gouvernance d'entreprise : Service Fabric Managed Clusters (SFMC) simplifie la gestion des certificats, la mise à l'échelle et les stratégies.
  • Parcs Windows importants : prise en charge native des charges de travail Windows qui ne sont pas encore adaptées aux conteneurs.
  • Applications à haut débit ou sensibles aux sessions : performances constantes en cas de pics de charge.

Quels scénarios privilégient Azure Kubernetes Service (AKS) ?

  • Charges de travail natives Kubernetes : applications 12-factor, services sans état et contrôleurs standard.
  • Portabilité : exécutez des modèles similaires dans le cloud ou sur site Kubernetes distributions.
  • Exploitation de l'écosystème : Helm charts, opérateurs et un vaste marché d'add-ons open source.
  • Compétences de l'équipe : les pratiques et outils Kubernetes/SRE existants sont immédiatement compatibles.
  • Service mesh et passerelles API : privilégiez les modèles Envoy/Istio/NGINX pour la mise en réseau.
  • Autoscaling au niveau des pods : flux HPA/VPA standard et CI/CD orienté conteneurs.

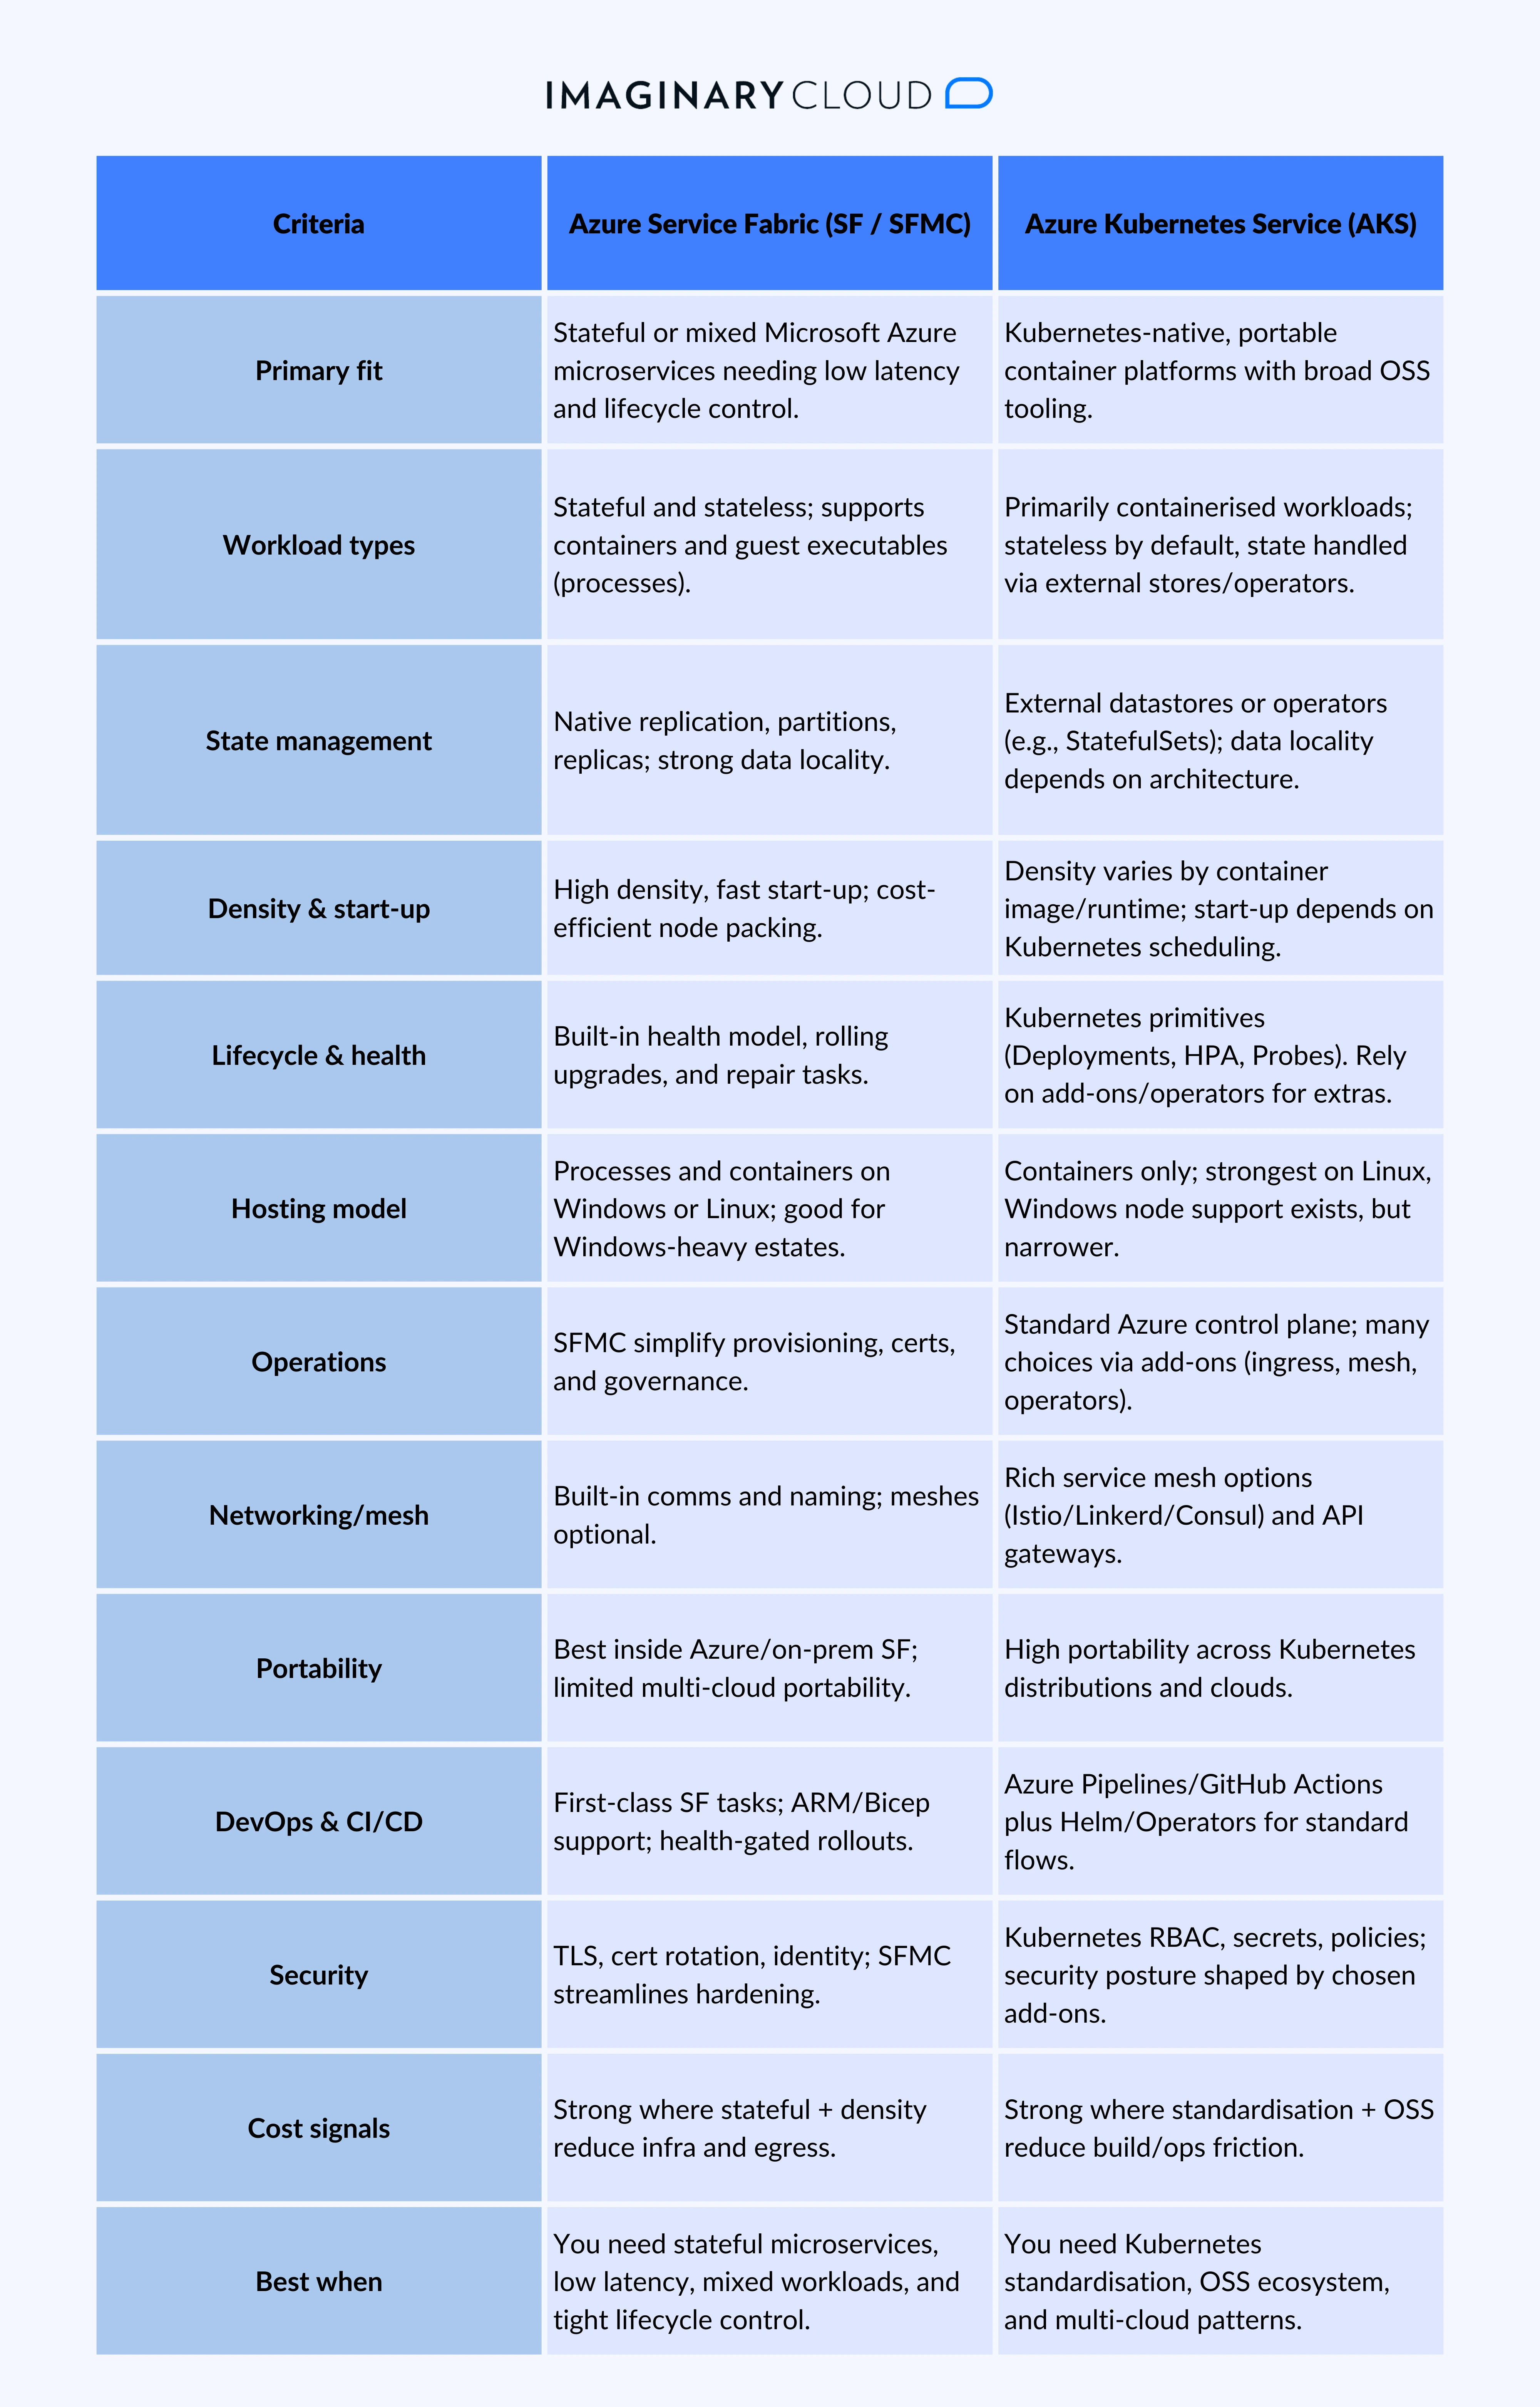
Comment Azure Service Fabric se compare-t-il à AKS en un coup d'œil ?

Tableau comparatif entre Azure Service Fabric et Azure Kubernetes Service (AKS) selon 13 critères techniques.

En résumé : entre Azure Service Fabric et AKS, choisissez Azure Service Fabric (et SFMC) pour des microservices d'entreprise à faible latence, haute densité et avec état, ainsi que pour des besoins d'hébergement mixtes ; choisissez AKS pour des parcs de conteneurs basés sur les standards Kubernetes, la portabilité et une riche intégration open source.

blue arrow to the left
Imaginary Cloud logo

Comment fonctionne l'architecture Azure Service Fabric à l'échelle de l'entreprise ?

Architecture Azure Service Fabric regroupe les services dans un environnement résilient et à haute densité grappe avec contrôle intégré de la santé, des améliorations et du placement. Il prend en charge majestueux et apatride microservices, les partitions fonctionnent à grande échelle et répliquent les données pour des raisons de fiabilité, répondant ainsi aux besoins des entreprises qui ont besoin de SLO prévisibles et d'un accès à l'état à faible latence.

Que sont les services apatrides par rapport aux services avec État, et comment se comportent-ils ?

  • Services aux apatrides : plusieurs instances derrière une passerelle ; échelle horizontale facile ; état de conservation des magasins externes.
  • Des services soignés : des cloisons fractionner les données/le travail ; chaque partition conserve répliques (primaire et secondaires) pour la disponibilité et les lectures rapides.
  • Cohérence et basculement : réplication basée sur le quorum avec reconfiguration automatique en cas d'échec.
  • Performances : les données restent proches du calcul, ce qui réduit les sauts et les sorties du réseau.
  • Cycle de vie : les mises à niveau progressives liées à l'état de santé et la restauration sécurisée réduisent les risques lors des versions.

En pratique, que sont les clusters, les types de nœuds et les domaines de mise à niveau ?

  • Cluster: un pool de nœuds exécutant le Azure Service Fabric runtime et vos applications (sous Windows ou Linux).
  • Types de nœuds: unités d'échelle isolées (par exemple, frontend apatride, backend avec état) ; définissez la taille de la machine virtuelle, la mise à l'échelle automatique et les règles de placement par type.
  • Placement et résilience : domaines de défauts (sensibilisation au matériel/au rack) et domaines de mise à niveau (déploiements sécurisés et échelonnés) protègent la disponibilité.
  • Gouvernance et opérations : avec Clusters gérés par Service Fabric (SFMC), les certificats, l'identité et les opérations courantes sont simplifiés ; les diagnostics et les problèmes de santé apparaissent en un seul endroit.
  • Évolutivité et coût : groupez les services de manière dense par nœud ; redimensionnez les types de nœuds indépendamment pour les adapter aux modèles de charge.

En résumé : Azure Service Fabric utilise des partitions, des répliques et un placement régi par des règles pour fournir évolutivité, fiabilité, et faible latence accès à l'État, tandis que SFMC réduit les frais d'exploitation pour les équipes de l'entreprise.

blue arrow to the left
Imaginary Cloud logo

Que sont les clusters gérés par Service Fabric (SFMC) et comment simplifient-ils les opérations ?

Clusters gérés par Service Fabric sont la méthode gérée de courir Azure Service Fabric. Microsoft gère les ressources de support du cluster afin que les équipes puissent se concentrer sur déploiement, cycle de vie, et fiabilité plutôt que des échafaudages. C'est idéal pour Service Fabric pour les entreprises qui ont besoin de rapidité, de gouvernance et de répétabilité.

Pourquoi la SFMC simplifie les opérations :‍

  • Infrastructure encapsulée : moins de pièces mobiles à approvisionner et à réparer.
  • Cycle de vie intégré : des améliorations continues en toute sécurité, des barrières sanitaires et des actions de réparation.
  • Caractéristiques de sécurité : certificats/TLS rationalisés, identités gérées, contrôle des politiques.
  • Coût et densité : créez plus de services par nœud ; adaptez uniquement les types de nœuds dont vous avez besoin.
  • Diagnostics unifiés : santé, événements et journaux dans une seule vue Azure.
  • Intégration plus rapide : modèles standardisés pour Déploiement de Service Fabric.

Comment la SFMC réduit-elle les tâches opérationnelles dans Azure ?

  • Approvisionnement : créez un cluster géré avec des valeurs par défaut bien définies ; évitez de câbler manuellement les machines virtuelles, les scalesets et les équilibreurs de charge.
  • Certificats et TLS : télécharger/faire pivoter une fois ; appliquer à l'échelle du cluster sans scripts personnalisés.
  • Gouvernance : utiliser Azure RBAC et les politiques ; séparer types de nœuds pour l'isolation.
  • Flux de correctifs et de mises à niveau : la plateforme gère les mises à niveau avec des bilans de santé et des annulations.
  • Observabilité : connectez-vous à Azure Monitor et à Service Fabric Explorer pour connaître le statut et les alertes.
  • Posture de sécurité : aligner les contrôles (TLS, identité, politiques) sur les normes de l'entreprise.

Comment gérer la SFMC au quotidien (échelle, mises à niveau, certificats) ?

  • Connecter : se connecter à un cluster géré par Service Fabric pour authentifier et gérer le cluster.
  • Échelle : ajuster type de nœud capacité par charge de travail (par exemple, back-end avec état ou frontal sans état).
  • Déploiement : utiliser Azure DevOps ou Actions sur GitHub avec des modèles ARM/BICEP et des tâches Service Fabric.
  • Mise à niveau : déclenchez des améliorations progressives ; surveillez les signaux de santé avant de faire de la promotion.
  • Certificats : chargez de nouveaux certificats, associez-les aux points de terminaison et confirmez l'état du cluster.
  • Validez : vérifiez les partitions/répliques, les règles de placement et les événements d'erreur dans Explorer.
  • Automatisez : codifier les politiques et les alertes pour les SLO et la réponse aux incidents.

En résumé : SFMC apporte une gouvernance, une sécurité et un contrôle du cycle de vie gérés à Azure Service Fabric, réduisant la charge opérationnelle tout en améliorant la fiabilité et le délai de rentabilisation.

blue arrow to the left
Imaginary Cloud logo

Comment Azure Service Fabric offre-t-il évolutivité, fiabilité et gestion du cycle de vie ?

Azure Service Fabric (y compris Clusters gérés par Service Fabric) est conçu pour microservices de niveau professionnel qui doit évoluer de manière prévisible, rester disponible et envoyer les mises à jour en toute sécurité. Il associe le partitionnement, la réplication et les déploiements axés sur l'état de santé pour respecter les SLO tout en simplifiant les opérations de Service Fabric pour les entreprises.

Comment Azure Service Fabric peut-il évoluer et rester fiable en cas de charge ?

  • Échelle horizontale avec partitionnement : répartissez la charge de travail/les données entre les partitions pour une croissance linéaire.
  • Haute disponibilité dès la conception : réplication basée sur le quorum avec basculement et reconfiguration automatiques.
  • Localité des données pour le débit : maintenez l'état proche du calcul pour réduire la latence et la sortie.
  • Densité et démarrage rapide : offrez davantage de services par nœud afin d'optimiser les coûts à grande échelle.
  • Politiques de placement : contrôlez la collocation/l'anti-affinité entre les domaines de panne et de mise à niveau.

Quelles fonctionnalités du cycle de vie prennent en charge les opérations du premier jour ?

  • Déploiements dépendants de l'état de santé : les mises à niveau progressives sont interrompes/annulées en cas de signaux défectueux.
  • Versionnage sécurisé : les versions côte à côte et les déploiements échelonnés réduisent le risque de changement.
  • Actions de réparation intégrées : les tâches de guérison automatisées raccourcissent le MTTR.
  • Observabilité : santé et événements unifiés via Explorer et Azure Monitor pour un triage rapide.
  • Intégration CI/CD : Pipelines Azure DevOps, GitHub Actions, Jenkins ou Octopus pour la répétabilité Déploiement de Service Fabric.

En résumé : Azure Service Fabric réalise évolutivité, fiabilité, et cycle de vie contrôlé grâce au partitionnement, à la réplication, aux signaux de santé et aux déploiements automatisés, offrant aux entreprises des performances prévisibles tout en réduisant les frais opérationnels.

blue arrow to the left
Imaginary Cloud logo

Dans quelle mesure Azure Service Fabric est-il sécurisé pour les environnements réglementés ?

Azure Service Fabric prend en charge les contrôles de niveau professionnel pour Microservices Microsoft Azure qui doivent répondre à une stricte conformité. Il applique le chiffrement en transit, un contrôle strict des identités et des accès et des opérations gouvernées, ce qui est idéal pour Service Fabric pour les entreprises dans la finance, la santé ou le secteur public.

Comment fonctionne la gestion du protocole TLS, des certificats et des secrets ?

  • TLS par défaut : points de terminaison sécurisés pour les clusters et les applications ; politiques de chiffrement strictes.
  • Cycle de vie du certificat : chargement/rotation centralisés au niveau du cluster ; SFMC rationalise la liaison et le renouvellement.
  • Gestion des secrets : stockez les clés/secrets dans Azure Key Vault; référence au moment du déploiement.
  • Intégrité et mises à niveau : les déploiements liés à la santé empêchent la dérive vers des états d'insécurité.

Comment s'appliquent les contrôles d'identité, de réseau et de conformité ?

  • Identité et RBAC : Azure AD/RBAC pour l'accès au cluster ; identités gérées pour les services appelant les API Azure.
  • Isolation du réseau : Réseaux virtuels, sous-réseaux, NSG et (éventuellement) points de terminaison privés pour les plans d'administration.
  • Politique et audit : Azure Policy pour les garde-fous ; journaux/métriques envoyés à Azure Monitor ou à votre SIEM pour les pistes d'audit.
  • Domaines de résilience : les domaines de défaut/de mise à niveau réduisent le rayon d'explosion lors du changement.
  • Cartographie de conformité : aligner les contrôles de chiffrement, d'identité et de journalisation sur les frameworks (par exemple, Principes du NCSC britannique).

En résumé : Azure Service Fabric fournit le chiffrement, l'identité, l'isolation du réseau et une gouvernance axée sur des politiques, avec le soutien de la SFMC pour simplifier la gestion des certificats et les audits, afin que les entreprises réglementées puissent répondre aux exigences de sécurité sans ralentir la livraison.

blue arrow to the left
Imaginary Cloud logo

Quels sont les principaux cas d'utilisation d'Azure Service Fabric en entreprise aujourd'hui ?

Azure Service Fabric convient aux systèmes critiques et toujours actifs. Il alimente majestueux et des microservices Microsoft Azure sans état qui nécessitent une faible latence, une haute densité et un contrôle sécurisé du cycle de vie, ce qui en fait la structure de services idéale pour les entreprises.

Quels sont les scénarios d'entreprise les plus avantageux ?

  • Plateformes tenant compte des sessions : paniers d'achats, sessions utilisateur, chat et collaboration en temps réel.
  • Services transactionnels à haut débit : paiements, transactions, risques, notation des fraudes.
  • Traitement des événements et des flux : ingestion de données télémétriques, passerelles IoT, analyses en temps réel.
  • Moteurs de planification et d'orchestration : pipelines de lots, coordinateurs de flux de travail.
  • Services de configuration et de métadonnées : lectures à faible latence avec une forte cohérence.
  • Domaines mixtes : Windows traite parallèlement aux conteneurs lors de la modernisation.

Quels exemples verticaux montrent un impact ?

  • Banques et technologies financières : registres détaillés, carnets de commandes, détection des fraudes grâce à des SLO stricts.
  • Télécommunications et médias : gestion des sessions, contrôle des politiques et médiation en temps quasi réel.
  • Commerce de détail et commerce électronique : des paniers, des caches de tarification, des recommandations à portée de main.
  • Santé et secteur public : charges de travail réglementées avec audit, identité et cryptage.
  • Fabrication et IoT/Edge : parcs d'appareils, traitement local, connectivité intermittente.

En résumé : choisir Azure Service Fabric lorsque les applications ont besoin microservices dynamiques, une latence prévisible et des mises à niveau sécurisées à grande échelle, des exigences standard dans les domaines de la finance, des télécommunications, de la vente au détail, de la santé et de l'IoT.

blue arrow to the left
Imaginary Cloud logo

Azure Service Fabric peut-il s'intégrer à l'IA et aux plateformes de données sur Azure ?

Oui Azure Service Fabric exécute des microservices qui appellent Services d'intelligence artificielle Azure, Azure OpenAI, et Apprentissage automatique Azure points de terminaison, et il se connecte proprement à Microsoft Fabric/OneLake, Lac de données Azure, Hubs d'événements, et SQL Azure. Cela convient Service Fabric pour les entreprises qui ont besoin d'une inférence à faible latence, de données gouvernées et de déploiements sécurisés.

Comment les microservices appelent-ils les points de terminaison Azure AI et ML en toute sécurité ?

  • L'identité d'abord : utiliser identités gérées pour l'authentification de service à service ; évitez les clés intégrées.
  • Stockage secret : conservez les clés de secours Azure Key Vault; référence au moment du déploiement.
  • Accès privé : utiliser points de terminaison privés et l'intégration du réseau virtuel pour empêcher le trafic d'accéder à l'Internet public.
  • Commande de la porte avant : endroit Gestion des API devant les points de terminaison de l'IA pour la limitation, les quotas et la validation des schémas.
  • Modèles de résilience : ajouter des délais d'attente, de nouvelles tentatives et disjoncteurs; métadonnées du modèle de cache pour réduire la latence.
  • Hygiène des données : rédigez les informations personnelles, enregistrez les invités/réponses en toute sécurité et appliquez des filtres de contenu si nécessaire.

Comment les modèles sont-ils versionnés, déployés et surveillés (MLOps) avec Service Fabric ?

  • Contrôle de version : enregistrer les modèles dans Registre de modèles Azure ML; versions de référence à partir de la configuration.
  • Livraison progressive : utiliser mises à niveau continues et politiques de placement pour les versions Canary/A-B des services d'inférence.
  • Sécurité en cas de retour en arrière : les déploiements contrôlés par la santé sont annulés en cas d'erreur de budget ou de baisse de qualité.
  • Observabilité : émettent Informations sur les applications traces, métriques personnalisées (latence, utilisation de jetons, proxys de précision) et journaux vers Analyse des journaux.
  • Gouvernance des données/fonctionnalités : suivez la lignée avec Microsoft Purview; stocker les fonctionnalités dans un magasin géré ; surveiller dérive des données.
  • CI/CD : câble Actions Azure DevOps et GitHub pour créer, signer et déployer des images et une configuration (version du modèle, seuils).

Comment Service Fabric se connecte-t-il aux analyses et aux données en temps réel ?

  • Ingestion et diffusion : consommer à partir de Hubs d'événements, Hub IoT, ou Kafka; persister à ADLS/OneLake pour les analyses en aval.
  • Magasins opérationnels : utiliser SQL Azure, Base de données Cosmos, ou des services avec état intégrés lorsqu'une latence très faible est requise.
  • Orchestration par lots ou ETL : déclencheur Fabrique de données ou Canalisations en tissu à partir de microservices ; publier les résultats sous forme d'événements.
  • Contrôle des performances : appliquer contre-pression et partitionnement ; conservez l'état des hot paths pour plus de rapidité et supprimez les analyses lourdes du chemin des requêtes.

En résumé : Azure Service Fabric s'intègre de manière native aux services de données Azure AI/ML et Microsoft Fabric, combinant une connectivité sécurisée, des MLOP gouvernés et des modèles de service à faible latence dont les entreprises ont besoin pour l'IA de production.

Bannière de solutions d'IA : des personnes détectent des problèmes de code à la loupe et une fusée décolle.

Comment déployer et exploiter Azure Service Fabric, du développement à la production ?

Azure Service Fabric le déploiement est une voie claire : créez localement, automatisez CI/CD, puis faites la promotion auprès de Clusters gérés par Service Fabric (SFMC) avec des déploiements liés à la santé. Conservez tout sous forme de code (manifestes + ARM/BICEP) et utilisez Azure DevOps ou Actions sur GitHub pour des versions répétables.

Quel est le chemin entre le cluster local et le SFMC ?

  1. Configurer le développement local: installez le SDK Service Fabric, les outils et un cluster local.
  2. Créez des services : choisir majestueux ou apatride; définir Demande et Service manifestes.
  3. Package et version : produire un package d'application ; une version améliorée à chaque version.
  4. Test de fumée sur place : déployer sur le cluster local ; vérifier Explorateur Service Fabric (SFX).
  5. Disposition SFMC : créer un cluster géré ; définir types de nœuds (par exemple, interface sans état, interface arrière avec état).
  6. Sécurisez le cluster : télécharger des certificats TLS ; utiliser identités gérées et Azure Key Vault pour les secrets.
  7. Câble CI/CD : créer des images/des artefacts ; déployer avec Azure DevOps Service Fabric tâches ou GitHub Actions ; stockez l'infra dans Bras/biceps.
  8. Faites de la promotion avec des portails : déployez d'abord vers la mise en scène ; utilisez bilans de santé et mises à niveau continues; approuver et promouvoir jusqu'à la production.
  9. Opérez selon les SLO : définir la mise à l'échelle automatique pour les types de nœuds ; appliquer politiques de placement; revoir la densité et les coûts.

Conseil : conservez un pipeline paramétré unique qui cible le développement, le staging et la production ; modifiez uniquement les variables d'environnement, les secrets et la capacité.

Comment activer les diagnostics, la journalisation et la surveillance de l'état de santé ?

  • Le modèle de santé d'abord : utiliser intégré événements liés à la santé; bloquez les mises à niveau lorsque les services ne fonctionnent pas correctement.
  • Observabilité : envoyer des journaux et des mesures à Informations sur les applications et Analyse des journaux; taux de demandes de surveillance, latence, erreurs et état de santé des répliques.
  • Contrôles SFX : confirmer des cloisons, répliques, et placement après chaque déploiement.
  • Alertes et SLO : définissez des alertes en cas de perte de quorum, de basculement lent, de CPU/mémoire élevés et d'arriérés de files d'attente.
  • Sécurité des libérations : activer restauration automatique sur les signaux de santé défaillants ; conservez canari ou bague déploiements pour les chemins critiques.
  • Coût et échelle : examen densité par nœud ; types de nœuds de taille appropriée ; utilisez une mise à l'échelle planifiée ou réactive.

En résumé : standardisez votre Déploiement d'Azure Service Fabric avec des manifestes, ARM/BICEP et CI/CD ; faites la promotion via SFMC avec des déploiements dépendants de l'état de santé, et exécutez vers des SLO avec SFX, Application Insights et Log Analytics.

Comment migrer de Cloud Services (Extended Support) vers Service Fabric Managed Clusters ?

Passer de Cloud Services (Extended Support) à Azure Service Fabric (SFMC) est une modernisation structurée. Simplifiez le processus : mappez les rôles aux services, standardisez le déploiement et protégez les utilisateurs grâce à des déploiements progressifs. Cette approche est idéale pour Service Fabric pour les entreprises qui ont besoin de changements plus sûrs avec des SLO stricts.

Quel est le plan de migration minimal viable et quels sont les contrôles des risques ?

  1. Inventaire et classification : listez tous les rôles web/worker ; identifiez les comportements stateless par rapport aux comportements stateful, les dépendances et les SLO.
  2. Choisir le modèle d'hébergement : mappez chaque rôle vers un exécutable invité ou un conteneur; reportez les refontes majeures.
  3. Conception de la topologie du cluster : définissez les types de nœuds (front-end, back-end), les tailles de VM et les règles de placement.
  4. Base de sécurité : planifiez le TLS, les certificats et les identités gérées; stockez les secrets dans Key Vault.
  5. Réseautage : configurez les VNet/sous-réseaux, les NSG et tous les points de terminaison privés.
  6. Approche des données : décidez de ce qui devient services avec état ou magasins externes (SQL/Cosmos) ; planifiez les clés de partition.
  7. Infrastructure en tant que code : créez ARM/Bicep pour SFMC, les types de nœuds, les stratégies et la mise en réseau.
  8. CI/CD : ajoutez Azure DevOps/GitHub Actions des pipelines avec Service Fabric des tâches ; versionnez les applications et les manifestes.
  9. Déploiements par étapes : exécutez des déploiements canary/en anneau avec des contrôles de santé et une annulation automatique.
  10. Observabilité : wire SFX, Application Insights, et Log Analytics; alertes sur les erreurs, la latence et l'état des réplicas.

Contrôles des risques à appliquer

  • Drapeaux de fonctionnalités pour activer ou désactiver de nouveaux chemins de code.
  • Trafic fantôme pour valider le comportement avant le basculement.
  • Budgets d'erreurs liés à une restauration automatique.
  • Journées de simulation pour le basculement et le renouvellement des certificats.

Quels sont les pièges courants et comment les éviter ?

  • Considérer SF comme une solution clé en main : réécrire le déploiement/cycle de vie pour utiliser des manifestes, la santé, et les mises à jour progressives.
  • Ignorer la stratégie de partitionnement : choisir les clés pour les services avec état dès le début ; tester le rééquilibrage sous charge.
  • Sous-estimer la sécurité : planifier la rotation des certificats , les identités gérées, et le contrôle d'accès basé sur les rôles (RBAC) avec le principe du moindre privilège dès le départ.
  • Surcharger les nœuds : commencer de manière prudente ; ajuster la densité après avoir observé le processeur, la mémoire et la profondeur de file d'attente.
  • Ignorer les règles de placement : utiliser des domaines de panne/mise à niveau et l'anti-affinité pour la résilience.
  • Absence d'exercices de basculement : simulez la perte de nœuds et les déplacements de réplicas principaux avant le lancement.
  • Incompatibilité Windows/Linux : validez les besoins d'exécution ; épinglez les images et les bibliothèques.
  • Plan de restauration défaillant : imposez des déploiements par anneaux avec des seuils de santé et un artefact de restauration testé.
  • Surcoûts imprévus : ajustez la taille des types de nœuds, planifiez la mise à l'échelle et vérifiez les coûts de sortie des magasins externes.
  • Lacunes en matière de gouvernance : appliquez Azure Policy (TLS, SKU, étiquetage) ; auditez les changements dans les pipelines.

En résumé : gardez une approche de migration pragmatique et réversible : mappez les rôles aux services, standardisez le déploiement de Service Fabric avec le CI/CD et l'IaC, et utilisez SFMC ainsi que des déploiements contrôlés par la santé du système pour protéger votre disponibilité pendant la modernisation.‍

Quelle est la liste de contrôle décisionnelle pour valider Azure Service Fabric pour mon organisation ?

Évaluez Azure Service Fabric avec une liste de contrôle courte et testable afin de confirmer son adéquation pour les microservices de niveau entreprise, les charges de travail avec état, et les opérations SFMC avant de passer à l'échelle.

À quelles questions de préparation les architectes doivent-ils répondre en priorité ?

  • Adéquation de la charge de travail : avons-nous besoin de microservices avec état, d'une faible latence ou de processus mixtes et conteneurs ?
  • SLO : cible Latence P95/P99, disponibilité et objectifs de basculement réalistes pour nos utilisateurs ?
  • Choix de la plateforme : Windows/Linux mix, stratégie de conteneurisation et besoins en processus hérités définis ?
  • Topologie : initial types de nœuds, tailles de VM et politiques de placement planifiés ?
  • Modèle de données : clés de partition, nombre de réplicas et colocalisation de l'état par rapport aux magasins externes choisis ?
  • Sécurité et conformité : TLS/certificats, identités gérées, Key Vault, pistes d'audit et garde-fous de stratégie définis ?
  • Livraison : ARM/Bicep + Azure DevOps/GitHub Actions prêts pour un déploiement Service Fabric reproductible?
  • Observabilité : Service Fabric Explorer, App Insights, Log Analytics et alertes mappées sur les SLO ?
  • Coûts : objectifs de densité, règles de mise à l'échelle et hypothèses de trafic sortant modélisés ?
  • Compétences et support : responsabilité opérationnelle, plan d'habilitation et procédures de restauration convenus ?

Quels KPI définissent le succès d'un projet pilote de 90 jours ?

  • Latence et débit : P95/P99 par rapport à la référence après localité des données.
  • Fiabilité : basculement RTO/RPO, incidents de perte de quorum et MTTR.
  • Qualité des changements : taux d'échec des changements, temps de retour arrière via déploiements sécurisés par indicateurs de santé.
  • Efficacité : services par nœud (densité), temps de démarrage et coût pour 1 000 requêtes.
  • Charge opérationnelle : heures de travail manuel économisées via SFMC (provisionnement, certificats, correctifs).
  • Vitesse du pipeline : délai de build → déploiement et fréquence de mise en production.

Quel périmètre et quelles mesures de sécurité le projet pilote doit-il inclure ?

  • Référence SFMC : un cluster géré de type production avec deux types de nœuds (front-end sans état, back-end avec état).
  • Priorité à la sécurité : imposer TLS, renouveler les certificats et utiliser des identités gérées pour tous les appels de service.
  • Déploiement contrôlé : canary/ring avec restauration automatique en cas d'échec de santé.
  • Gouvernance : Azure Policy pour TLS, SKU, étiquetage ; RBAC pour le principe du moindre privilège.
  • Runbooks : basculement, renouvellement de certificats et mise à l'échelle documentés et testés.
  • Critères de sortie : promotion en cas de succès des KPI ; retour en arrière si les SLO ou les objectifs de coûts ne sont pas atteints.

En résumé : validez l'architecture, les avantages, l'évolutivité, la fiabilité et le flux de déploiement d'Azure Service Fabric via un projet pilote à petite échelle représentatif de la production, en mesurant la densité, la latence et la sécurité des changements avant un déploiement plus large.

Réflexions finales

Azure Service Fabric est une solution pertinente lorsque vous avez besoin de microservices avec état, d'une haute densité et de déploiements contrôlés par l'état de santé, le tout avec SFMC pour réduire la charge opérationnelle. Si cela correspond à votre feuille de route, passez de la phase de recherche au projet pilote et validez la solution par rapport à vos SLO.

Lancez-vous dès maintenant : Réservez une évaluation de préparation à l'IA pour valider l'adéquation, confirmer l'architecture et définir le périmètre d'un projet pilote représentatif de la production, adapté à vos charges de travail.

Questions fréquemment posées

À quoi sert Azure Service Fabric ?

Azure Service Fabric est utilisé pour créer et exécuter majestueux et apatride des microservices qui ont besoin faible latence, haute densité, et gestion du cycle de vie intégrée sur Azure. Les utilisations typiques incluent :

  • Traitement des transactions et état de session en temps réel
  • Ingestion et traitement d'événements ou de flux
  • Moteurs de flux de travail/de planification
  • Domaines mixtes en activité conteneurs et procédés côte à côte

Quels sont les cas d'utilisation de Microsoft Fabric ?

Produit différent Tissu Microsoft est un analytique plateforme (Power BI, Data Factory, ingénierie des données, intelligence en temps réel, entrepôt de données, Un lac). Utilisations courantes :‍

  • Lakehouse Analytics et BI gouvernée en libre-service
  • Tableaux de bord et alertes en temps réel
  • Pipelines ETL/ELT et orchestration des données sur l'ensemble de la pile de données Microsoft

Remarque : Azure Service Fabric (microservices/plateforme d'applications) ≠ Microsoft Fabric (plateforme d'analyse).

‍

Est-ce que Service Fabric est identique à Kubernetes ?

Non. Azure Service Fabric appuis majestueux services et courses procédés et conteneurs avec des améliorations axées sur la santé intégrées. Kubernetes (AKS) est un orchestration de conteneurs plateforme axée sur la portabilité et un vaste écosystème OSS.‍

  • Choisissez Service Fabric pour des charges de travail dynamiques, à faible latence et à haute densité et un hébergement mixte.
  • Choisissez AKS pour les parcs de conteneurs portables conformes à la norme Kubernetes et les extensions OSS riches.

Quels sont les composants inclus dans Azure Service Fabric ?

Si tu veux dire Azure Service Fabric, il comprend : entrelas, types de nœuds, des cloisons et répliques, un intégré modèle de santé et de mise à niveau, nommage/communication des services, Explorateur Service Fabric, et Clusters gérés par Service Fabric (SFMC) pour les opérations gérées. Ils offrent évolutivité, fiabilité, communications sécurisées et simplifient les opérations du jour au lendemain.

‍

Azure Service Fabric est-il toujours pertinent et pris en charge ?

Oui Azure Service Fabric alimente les microservices de niveau entreprise, notamment majestueux applications, et reste pris en charge sur Azure, avec Clusters gérés par Service Fabric (SFMC) simplifier les opérations.

‍

Quels systèmes d'exploitation et charges de travail sont pris en charge ?

Windows et Linux. Courez conteneurs et exécutables invités côte à côte, utile pour les domaines utilisant Windows ou mixtes.

‍

Comment les équipes se connectent-elles et gèrent-elles un cluster géré (SFMC) ?

Authentifiez-vous, puis utilisez Explorateur Service Fabric, Azure CLI/PowerShell ou des pipelines. Gérez certificats, échelle types de nœuds, et exécutez mises à niveau continues avec barrières sanitaires.

‍

Quels modèles de programmation puis-je utiliser ?

Construisez apatride ou majestueux services. Utilisez .NET, Java et des piles conteneurisées. Exposer les points de terminaison HTTP/gRPC et utiliser la plate-forme nommage/communication Des API en cas de besoin.

‍

Le Service Fabric est-il suffisamment sécurisé pour les charges de travail réglementées ?

Oui Utiliser TLS, rotation des certificats, identités gérées, réseaux privés et Politique Azure. La SFMC rationalise le renforcement et la préparation aux audits.

‍

Puis-je commencer par des conteneurs sans état et ajouter un état plus tard ?

Oui De nombreuses équipes commencent par des services d'apatridie sur des conteneurs, puis introduisent des services dynamiques pour les chemins à faible latence en fonction de l'évolution des besoins.

‍

Meet Imaginary Cloud’s Team call to action
Alexandra Mendes
Alexandra Mendes

Alexandra Mendes est Senior Growth Specialist chez Imaginary Cloud et possède plus de 3 ans d'expérience dans la rédaction sur le développement logiciel, l'IA et la transformation numérique. Après avoir suivi une formation en développement frontend, Alexandra a acquis des compétences pratiques en programmation et travaille désormais en étroite collaboration avec les équipes techniques. Passionnée par la manière dont les nouvelles technologies façonnent les entreprises et la société, Alexandra aime transformer des sujets complexes en contenus clairs et utiles pour les décideurs.

‍

LinkedIn

Read more posts by this author

People who read this post, also found these interesting:

Dropdown caret icon