Written by:

Last Published:
01. Oktober 2026
•
Ist Vibe Coding schlecht? Die kurze Antwort lautet nein, doch Vibe-generierter Code, der direkt in die Produktion gelangt, ist es fast immer.
Vibe Coding ist eine Art, Software zu entwickeln, bei der eine Person in einfacher Sprache beschreibt, was sie möchte, und ein KI-Tool den Code erzeugt. Das Ergebnis wird beurteilt, indem man es ausführt, nicht indem man es Zeile für Zeile liest.
Für CEOs, CTOs und COOs ist das mehr als eine technische Frage. Die Lücke zwischen einem funktionierenden Prototyp und produktionsreifer Software ist ein Budget- und Lieferrisiko: Zusagen, die auf einer Demo beruhen, für die noch der Großteil des Engineerings aussteht, können Zeitpläne, Kosten und Compliance-Pflichten weit über das Geplante hinaus verschieben.
Sie haben in 20 Minuten ein funktionierendes Feature generiert. Es lässt sich sogar kompilieren. Ihr CTO schaut es sich an und sagt: „Fangen Sie noch einmal von vorn an.“ Hier ist der Grund.
Vibe Coding hat ein Glaubwürdigkeitsproblem, nicht weil es nicht funktioniert, sondern weil „funktioniert“ je nach Person etwas anderes bedeutet. Ein Designer sieht ein Feature, das richtig aussieht und funktioniert. Ein Engineer sieht unvollständiges Scaffolding (automatisch generierter Strukturcode, der ein Feature skizziert, ohne seine Logik umzusetzen): keine Fehlerbehandlung, keine Sicherheitsschicht, keinen Audit-Trail, keine Tests. Beide haben recht. Aber sie beschreiben unterschiedliche Dinge.
Die Verbreitung ist nicht das Problem. In der Stack Overflow Developer Survey 2025 gaben 84 % der Entwickler an, KI-Tools zu nutzen oder dies zu planen. Dennoch misstrauen 46 % der Genauigkeit der Ergebnisse, während 33 % ihr vertrauen.
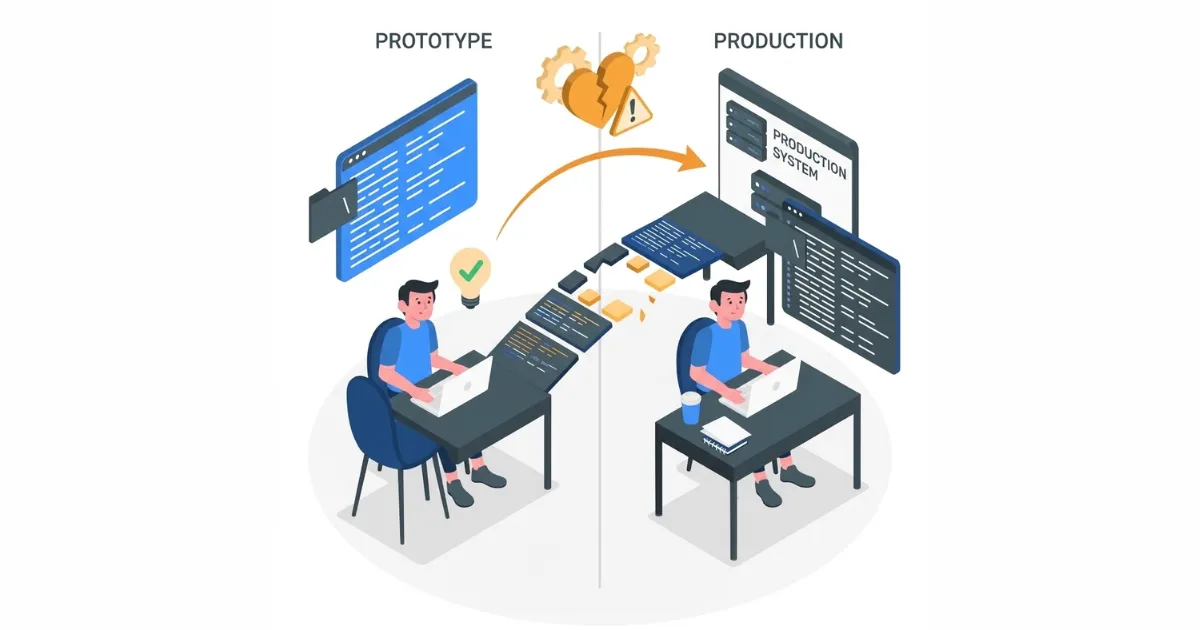
Der Fehler besteht darin, einen Prototyp als Produktionscode zu behandeln. Vibe Coding eignet sich gut für schnelle Ideenfindung und die Abstimmung mit Stakeholdern. Vibe-generierter Code ist unvollständig, bis er für die Produktion entwickelt wurde. Die Verwechslung dieser beiden Dinge bringt Teams in Schwierigkeiten, und genau dort liegt die eigentliche Debatte.
Dieser Artikel zieht eine klare Grenze: was Vibe Coding gut kann, was es gar nicht leistet, wie sich Vibe Coding von Agentic Coding unterscheidet und wann Sie Vibe Coding für Produktionsarbeit einsetzen können, ohne später eine Schuldenkrise auszulösen. Er enthält eine Entscheidungsmatrix, die Sie auf Ihre eigenen Projekte anwenden können, und richtet sich an CTOs, COOs und Gründer, die entscheiden, wie Vibe Coding in ihren Teams und in Angeboten von Dienstleistern genutzt wird.
Vibe Coding glänzt bei UI-Abläufen, schneller Iteration und der Validierung der Frage „Funktioniert diese Idee?“. Es verkürzt die Zeit von der Ideenfindung bis zum Mockup von Wochen auf Stunden. Diese Geschwindigkeit ist der ganze Sinn.
Das können Sie mit Vibe Coding an einem einzigen Tag erreichen, wofür man traditionell Wochen bräuchte: drei konkurrierende Varianten eines Zahlungsablaufs generieren, sie mit Stakeholdern testen, Feedback einholen, eine Variante verfeinern und einen konkreten Prototyp haben, mit dem Ihr Team interagieren kann. Keine Wireframes. Keine mehrdeutigen Beschreibungen. Etwas Reales.
Das Vertrauen, das dadurch entsteht, ist echt. Stakeholder müssen nicht mehr raten. Designer sehen tatsächliche Zustände (Laden, Fehler, Erfolg). Entwickler verstehen das Interaktionsmuster ohne abstrakte Spezifikationen. Die Entscheidung „Bauen wir das?“ wird fundiert statt theoretisch.
Vibe Coding beseitigt außerdem die Reibung bei der Übergabe von Design an Engineering. Statt ein Design an Engineers zu übergeben und darauf zu warten, dass sie es interpretieren, haben Sie funktionierenden Code, den Engineers als Referenz nutzen können. Selbst wenn sie ihn komplett neu schreiben (was sie oft sollten), schreiben sie etwas Konkretes neu, statt aus Figma zu raten.
Die eigentliche Stärke liegt nicht darin, den generierten Code auszuliefern. Sie liegt darin, Ideen schnell zu validieren. Unsere Arbeit an Orizion zeigt, wo KI-Tooling hilft und wo weiterhin das Engineering entscheidet.
Die Herausforderung. Orizion begann als Vorhaben, ein traditionelles Coaching-Journal für Führungskräfte zu digitalisieren, und wuchs mitten im Projekt zu einer Habit-Tracking-Begleit-App mit täglichen, wöchentlichen, monatlichen und zyklischen Reviews heran. Imaginary Cloud war Produkt- und Technologiepartner und arbeitete unter engem Zeitplan, während sich der Umfang ständig weiterentwickelte.
Was wir getan haben. Die Engineers nutzten KI-Coding-Assistenten wie Cursor zusammen mit dem Figma-MCP-Server (ein Model-Context-Protocol-Server, der es KI-Tools ermöglicht, Designdateien und andere Datenquellen direkt auszulesen), um Designs in Code zu übersetzen und Datenstrukturen abzubilden. Das Team probierte außerdem Figma Make für frühes Brainstorming aus, nutzte es aber weniger, weil es sich eher für Ideenfindung auf hoher Ebene eignete als für pixelgenaues, produktionsreifes Design.
Das Ergebnis. Wir lieferten eine voll funktionsfähige MVP-Webanwendung mit neuer Markenidentität und neuem Designsystem, die sich derzeit im Soft Launch befindet.
Die Lehre. KI-Tooling beschleunigte den Übergang vom Design zum Code, ersetzte aber nicht das Urteilsvermögen der Engineers. Der gesamte Code durchlief ein striktes manuelles Review, und die QA stützte sich auf eigene Skripte mit vorbereiteten Nutzern, um die zeitgebundenen, zyklischen Funktionen der App auf Staging (einer Testkopie der Live-Umgebung) zu testen. So wurden auch echte Stripe-Kosten für den Kunden vermieden. Genau diese Review- und Testphase deckt unser Service Vom KI-Prototyp zur Produktion ab.
Dennoch erzeugt schnelle Generierung eine Annahme, die fast immer falsch ist: „Wenn der Prototyp funktioniert, ist die Produktionsversion größtenteils fertig.“ Das ist sie nicht. Warum, sehen wir uns als Nächstes an. Mehr dazu, wie Vibe Coding in der Praxis aussieht, finden Sie unter Vibe Coding Bedeutung: Beispiele und Anwendungsfälle.
Vibe-generierter Code löst das visuelle und logische Problem. Produktionssoftware muss Probleme bei Sicherheit, Performance, Wartbarkeit, Compliance und Zuverlässigkeit lösen, die in Prototypen nicht auftauchen. Diese sind nicht optional. Sie sind tragend.
Was generiertem Code in der Regel fehlt, ist nicht das Feature selbst, sondern alles drumherum: Eingabevalidierung, Fehlerbehandlung, Logging und Audit-Trails, Tests und Monitoring. Ein Prototyp zeigt den Teil, den Nutzer sehen. Produktionssoftware wird an den Teilen gemessen, die sie nie zu sehen bekommen, bis etwas kaputtgeht.
Ein typisches Fehlermuster ist die Demo, die vor dem Publikum funktioniert und sonst nirgends. Ein Formular akzeptiert alles, was eingetippt wird. Sobald die erste Person HTML hineinkopiert, wird es zu einem XSS-Vektor (Cross-Site-Scripting, bei dem ein Angreifer schädliches Skript in eine Seite einschleust, die andere Nutzer laden). Die Daten belegen das: Der 2025 GenAI Code Security Report von Veracode testete mehr als 100 große Sprachmodelle (LLMs) anhand von 80 Programmieraufgaben und stellte fest, dass 45 % der KI-generierten Codebeispiele Sicherheitslücken enthielten. Kommen Authentifizierungsabläufe ohne saubere Token-Refresh-Logik, API-Endpunkte ohne Rate Limiting (Begrenzung der Anzahl von Anfragen, die ein Client in einem bestimmten Zeitraum stellen darf) und ungeprüfte Abhängigkeiten hinzu, wird daraus eine Frage der Datenpannen-Exposition für den Vorstand: Der Cost of a Data Breach Report 2026 von IBM beziffert die durchschnittlichen weltweiten Kosten einer Datenpanne auf 4,99 Mio. US-Dollar.
Das zweite Muster zeigt sich unter Last und im Lauf der Zeit. Eine Komponente, die auf dem Rechner eines Designers mit 10 Beispieldatensätzen reibungslos läuft, kann in der Produktion mit 1 Million abstürzen. Datenbankabfragen mit dem N+1-Problem (verwandte Datensätze werden einzeln in einer Schleife abgerufen, statt in einer einzigen effizienten Abfrage) führen zu langsamen Seiten und verlorenen Nutzern. Sechs Monate später kann ein neuer Engineer den Code ohne Kommentare, mit kryptischen Namen („data_arr_temp“), vagen Fehlermeldungen („Error: 500“) und ohne Tests nicht mehr sicher ändern, sodass jedes Feature teurer wird als das vorherige. Ohne Fehlerbehandlung kann das System nicht kontrolliert degradieren (Graceful Degradation): Fällt eine Komponente aus, bricht das ganze Feature zusammen, statt eingeschränkt weiterzulaufen. Und ohne Monitoring kommt das erste Anzeichen eines Ausfalls von den Kunden, nicht von Dashboards.
Das dritte Muster ist das, das einen Launch stoppt. Generierter Code wird selten mit Blick auf regulatorische Nachweise gebaut, daher wird die Lücke meist spät entdeckt, von einem Compliance-Team oder einem Auditor, und verzögert dann die Zertifizierung oder den Launch. Der nächste Abschnitt zeigt, was die einzelnen Regelwerke erwarten.
Diese Regelwerke sind verbindlich, und alle erwarten Nachweise: den Beleg, dass Systeme Daten schützen, sowie eine Aufzeichnung, wer was und wann getan hat.
DSGVO verlangt Datenschutz durch Technikgestaltung und durch datenschutzfreundliche Voreinstellungen (Artikel 25), eine angemessene Sicherheit der Verarbeitung (Artikel 32) und Verzeichnisse von Verarbeitungstätigkeiten (Artikel 30). Eine Verletzung des Schutzes personenbezogener Daten muss der Aufsichtsbehörde unverzüglich und, wenn möglich, innerhalb von 72 Stunden gemeldet werden (Artikel 33). Die schwersten Verstöße können mit Geldbußen von bis zu 20 Mio. Euro bzw. 4 % des weltweiten Jahresumsatzes geahndet werden, je nachdem, welcher Betrag höher ist (Artikel 83).
PCI-DSS gilt überall dort, wo Karteninhaberdaten gespeichert, verarbeitet oder übertragen werden. Es stellt Anforderungen an sichere Softwareentwicklung, eingeschränkten Zugriff sowie Logging und Monitoring des Zugriffs auf Systeme und Karteninhaberdaten.
SOC 2 ist ein unabhängiger Prüfbericht über Kontrollen, gemessen an den Trust Services Criteria des AICPA: Sicherheit, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit und Datenschutz. Ein Type-II-Bericht deckt ab, wie diese Kontrollen über einen Zeitraum hinweg funktioniert haben. Nachweise wie Logs und Zugriffsprotokolle müssen daher für den gesamten Zeitraum vorhanden sein.
HIPAA verlangt administrative, physische und technische Schutzmaßnahmen für elektronische geschützte Gesundheitsinformationen, darunter Zugriffskontrollen und Audit-Kontrollen.
Ein KI-Tool baut, was der Prompt beschreibt. Nur wenige Prompts verlangen einen Audit-Trail, eine Aufbewahrungsrichtlinie oder rollenbasierte Zugriffskontrolle, daher fehlen sie, sofern niemand danach fragt. Zudem weiß das Modell nicht, welche Regulierung für Ihre Daten gilt. Generierter Code zieht außerdem Abhängigkeiten ein, die niemand geprüft hat, und wie das Veracode-Ergebnis oben zeigt, sind Sicherheitslücken in generiertem Code häufig. Das Ergebnis ist Code, der eine Demo bestehen kann, aber keine Nachweise für einen Auditor liefert.
Phase 2 des IC Prototype-to-Production Review ordnet die Vorschriften zu, die für die betroffenen Daten gelten. Phase 3 baut dann die Kontrollen ein: einen Audit-Trail, der festhält, wer was und wann getan hat, rollenbasierte Zugriffskontrolle, Verschlüsselung bei der Übertragung und im Ruhezustand, verwaltete Secrets, Regeln zur Aufbewahrung und Löschung, Abhängigkeits-Scans und Tests, die belegen, dass die Kontrollen funktionieren. Ein unabhängiges Code Audit zeigt, welche davon fehlen, bevor ein Release-Termin davon abhängt.
Die Lücke zwischen „das funktioniert“ und „das ist produktionsreif“ ist groß, und die meisten Teams unterschätzen sie. Ein funktionierender Prototyp zeigt das Feature. Er zeigt nicht die Sicherheit, die Tests, das Logging, die Compliance-Nachweise und das Monitoring, die noch gebaut werden müssen. Wir haben keinen belastbaren Branchen-Benchmark dafür gefunden, wie viel Arbeit noch übrig bleibt, daher nennen wir keinen Prozentsatz. Nach unserer Erfahrung ist es aber meist der größere Teil des Aufwands, und er variiert je nach Projekt.
Die Gefahr: Ein nicht technischer Gründer sieht ein per Vibe Coding entstandenes Feature, nimmt an, es sei fast auslieferbar, und macht Zusagen auf dieser Grundlage. Das Engineering stellt fest, dass erhebliche Nacharbeit nötig ist, Zeitpläne verschieben sich, und das Vertrauen schwindet. Die Lücke zwischen Prototyp und Produktion wird zu einem Teamproblem, nicht zu einem technischen.
Vibe Coding ist menschlich gesteuerte KI-Unterstützung für bestimmte Ergebnisse (eine Komponente, ein Formular, eine Seite). Agentic Coding bezeichnet autonome KI-Systeme, die Ziele entgegennehmen und mit weniger menschlicher Steuerung Lösungen über mehrere Systeme hinweg erstellen. Beide erfordern Produktions-Engineering. Der Unterschied liegt im Vorfeld, nicht danach.
Der entscheidende Unterschied: Beim Vibe Coding behalten Sie einen besseren Überblick darüber, was generiert wurde. Beim Agentic Coding haben Sie weniger Kontrolle, was bei der Auslieferung in die Produktion tatsächlich riskanter ist. Das „Black-Box“-Problem ist ausgeprägter. Ein agentisches System trifft möglicherweise Architekturentscheidungen, die Sie nie getroffen hätten.
Für den Produktiveinsatz ist Vibe Coding tatsächlich sicherer, weil Sie die Ergebnisse verstehen. Agentic Coding ist effizienter bei komplexen Aufgaben über mehrere Systeme hinweg, lässt sich aber schwerer prüfen. Beide erfordern danach jedoch dieselbe Produktions-Engineering-Arbeit. Keines von beiden macht die Phasen für Sicherheit, Performance, Compliance und Tests überflüssig. Der Unterschied liegt darin, wie viel Refactoring nötig ist, nicht darin, ob es nötig ist.
Nutzen Sie Vibe Coding für Prototyping, Ideenfindung und zeitkritische UI-Arbeit. Setzen Sie klassisches Engineering für Kernsysteme, sicherheitskritische Abläufe und alles mit Compliance-Anforderungen ein. Die Grenze ist klar, wenn Sie sie vorab festlegen.
Bevor Sie zu Vibe Coding greifen, stellen Sie sich diese fünf Fragen:
Wenn Sie eine Idee validieren („Funktioniert dieses Konzept?“), passt Vibe Coding gut. Wenn Sie an Kunden ausliefern, ist Vibe Coding die Prototyping-Phase. Danach brauchen Sie die Engineering-Phase.
Wenn es Kundendaten, Zahlungsabwicklung, Gesundheitsdaten oder regulatorische Anforderungen betrifft, liefern Sie Vibe-generierten Code nicht direkt aus. Nutzen Sie ihn, um den Ablauf zu verstehen. Entwickeln Sie die echte Version. Die Kosten einer Sicherheitsverletzung oder eines Compliance-Verstoßes übersteigen die durch ausgelieferten Vibe-Code eingesparte Zeit bei Weitem.
Tragender Code ist die Infrastruktur, die Ihr gesamtes System betrifft: zentrale Geschäftslogik, Zahlungssysteme, Authentifizierung, Datenbankabfragen. Wie viele Kunden sind betroffen, wenn er ausfällt? Als Faustregel gilt: Sind es mehr als 10 % Ihrer Nutzerbasis, entwickeln Sie ihn ordentlich. Sind es weniger als 1 %, ist Vibe Coding vertretbar (mit Review). Diese Schwellenwerte sind eine grobe Orientierung, kein Standard.
Frühe Phase, wenige Nutzer, schnelle Iterationszyklen? Höhere Toleranz für Vibe-generierten Code (mit Review). Reifes Produkt, Tausende Nutzer, Stabilität vor Geschwindigkeit? Vibe Coding nur fürs Prototyping; für die Produktion sauber entwickeln.
Zur Veranschaulichung: Ein per Vibe Coding erstelltes Feature plus 40 Stunden Engineering bis zur Produktionsreife lohnt sich. Ein Vibe-Coding-Feature plus 1 Stunde Aufräumen reicht nicht. In der Engineering-Phase entsteht die Produktionsreife. Der Zeitaufwand ist die eigentliche Einschränkung.
Nutzen Sie diese Tabelle, um jede Aufgabe einzuordnen, bevor die erste Zeile generiert wird. Suchen Sie das Szenario, das Ihrem am nächsten kommt, und lesen Sie daneben die Entscheidung, die wir treffen würden.
| Szenario | Die richtige Entscheidung |
|---|---|
| Belegen, dass eine Idee funktioniert | Vibe Coding, Prototyp in 2 Tagen |
| Eine Landingpage-Variante ausliefern | Vibe Coding plus Engineering für Skalierbarkeit |
| Zahlungsabwicklung | Per Vibe Coding entwerfen; vollständig entwickeln |
| Admin-Dashboard | Vibe Coding vertretbar; bei hoher Nutzerlast entwickeln |
| Kernfunktion einer Mobile-App | Mit Vibe Coding prototypisieren; Produktionsversion entwickeln |
| Interne Tools | Vibe Coding ist in Ordnung; geringere Review-Hürde |
Der Kernsatz: Vibe Coding ist Prototyping. Produktion ist Engineering. Verwechseln Sie die beiden nicht.
Vibe Coding liefert Geschwindigkeit bei der Generierung, verschiebt die Kosten aber oft in die Engineering-Phase. Wenn Sie diese Kosten verstehen und einplanen, ist das in Ordnung. Wenn Sie davon ausgehen, dass sie bereits bezahlt sind, werden Sie überrascht sein.
Für Führungskräfte geht es nicht darum, wie schnell die erste Version erscheint. Entscheidend ist, wie groß die Lücke zwischen dem geplanten und dem tatsächlichen Liefertermin ist und wie viele nicht budgetierte Kosten und wie viel Lieferrisiko in dieser Lücke stecken. Drei beispielhafte Zeitpläne zeigen die Abweichung:
Nebeneinander betrachtet verspricht Zeitplan 1 drei Tage, Zeitplan 2 landet bei fast dem Fünffachen der Planung, und Zeitplan 3 landet bei mehr als dem 17-Fachen der Planung. Die Stunden in den einzelnen Schritten sind beispielhaft, aber die Abweichung entsteht durch Review und Nacharbeit, die niemand budgetiert hat, nicht durch die Generierung selbst. Zeitplan 3 gefährdet Launch-Termin, Budgetposition und Compliance-Zusage gleichzeitig.
Vibe Coding ersetzt die Engineering-Phase nicht. Es verschiebt sie nach hinten. Wenn Sie das wissen, können Sie sie einplanen. Wenn nicht, erzeugen Sie falsche Erwartungen und Zeitpläne, die ins Rutschen geraten.
Die Kosten-Nutzen-Rechnung ändert sich mit der Teamgröße. Nach unserer Projekterfahrung gewinnen Teams bei kleineren Produkten typischerweise 20–30 % der Ideenfindungszeit zurück, bei komplexen Builds über mehrere Systeme weniger. Kleines Team, schnelle Iteration? Nach unserer Erfahrung spart Vibe Coding geschätzt 20–30 % der Entwicklungszeit (lohnt sich). Großes Team, komplexe Systeme? Hier sehen wir typischerweise 5–10 % (der Review-Aufwand ist hoch; der Gewinn ist marginal). Diese Zahlen sind Schätzungen von Imaginary Cloud auf Basis unserer eigenen Kundenprojekte, keine Branchen-Benchmarks. Prototyping zur Abstimmung mit Stakeholdern? Hier zahlt sich Vibe Coding am meisten aus, weil eine funktionierende Demo wochenlange schriftliche Spezifikation ersetzt.
Setzen Sie Vibe Coding strategisch ein. Verstehen Sie die Lücke zwischen Prototyp und Produktion. Planen Sie die Engineering-Phase ein. Prüfen Sie kompromisslos. Liefern Sie mit Zuversicht aus.
Das ist der IC Prototype-to-Production Review: die vier Phasen, die wir anwenden, wenn Vibe Coding in ein Kundenprojekt kommt.
Erzeugen Sie mehrere schnelle Prototypen. Validieren Sie die Idee mit Stakeholdern. Bewerten Sie die Machbarkeit. Schaffen Sie Einigkeit über die Richtung. Nutzen Sie Vibe Coding großzügig; es ist schnell und günstig. Hier beantworten Sie die Frage „Funktioniert dieses Konzept?“.
Prüfen Sie den generierten Code auf Architekturpassung. Bewerten Sie die Auswirkungen auf die Sicherheit. Identifizieren Sie Performance-Risiken. Erfassen Sie Compliance-Anforderungen. Planen Sie die Übergabe ans Engineering.
Diese Phase ist nicht verhandelbar. Hier beantworten Sie die Frage „Kann das Produktionscode werden, oder müssen wir neu schreiben?“. Ein Code Audit ist der schnellste Weg zu einer unabhängigen Antwort.
Nutzen Sie Vibe-generierten Code als Referenz, nicht als Produktionscode. Schreiben Sie ihn neu für Sicherheit, Performance, Wartbarkeit und Testbarkeit. Ergänzen Sie saubere Fehlerbehandlung, Logging und Monitoring.
Testen Sie gründlich: Unit-, Integrations-, Last- und Sicherheitstests. Dokumentieren Sie, warum Entscheidungen getroffen wurden. Hier entsteht Produktionssoftware, und hier greift unser Service „Vom KI-Prototyp zur Produktion“.
Deployen Sie mit Feature Flags (ein Schalter, mit dem sich ein Feature ohne erneutes Deployment der Anwendung ein- oder ausschalten lässt), damit Sie es bei Problemen schnell deaktivieren können.
Überwachen Sie Performance, Fehler und Nutzererfahrung. Halten Sie einen Rollback-Plan bereit. Sammeln Sie reale Nutzungsmuster. Führen Sie die Erkenntnisse in die Architektur zurück.
Drei Anti-Patterns, die Sie vermeiden sollten:
Das ist keine QA, das ist Wunschdenken. Unsere Position: Ein generiertes Feature ist ein erster Entwurf, und QA ist Korrekturlesen, nicht Schreiben. QA findet Fehler in Produktionscode. Sie macht aus Prototypen keinen Produktionscode. Zeitplan 3 oben zeigt, wo das endet: Architekturprobleme beim Review, eine teilweise Neuentwicklung und 52+ Tage bis zur Markteinführung.
Niemals. Unsere Position: Sicherheit ist eine Design-Eingangsgröße, kein abschließender Schritt. Wer sie nachträglich aufsetzt, erzeugt Lücken und Nacharbeit. In Zeitplan 3 verursachte allein das spät vom Compliance-Team bemängelte fehlende Audit-Logging 8 Stunden Nacharbeit.
Nur bei unkritischen Features mit aktivem Monitoring. Unsere Position: Iterieren Sie nach dem Engineering, niemals anstelle davon. Hochkritische Systeme erfordern Engineering vor dem Release. Zeitplan 1 ging genau davon aus: am ersten Tag generiert, am dritten Tag ausgeliefert, ohne Review dazwischen.
Die Denkweise: Behandeln Sie Vibe Coding wie ein Elektrowerkzeug: wirksam in den Händen von jemandem, der weiß, wo es schneidet, und gefährlich, wenn es als Abkürzung am Engineering vorbei genutzt wird.
Vibe Coding wird zur Managementfrage, sobald mehr als ein Team es nutzt. Drei Entscheidungen legen die Richtlinie fest.
Prototypen, Design-Validierung und interne Tools mit geringerer Review-Hürde. Alles andere braucht zuerst das Review aus Phase 2.
Alles, was Kundendaten, Zahlungen, Authentifizierung oder regulierte Daten berührt, muss einen technischen Review durchlaufen und entwickelt, nicht nur generiert werden.
Wenn ein Angebot auf KI-generiertem Code beruht, stellen Sie drei Fragen: Wie wird dieser Code vor dem Release geprüft, wer gibt Sicherheit und Compliance frei, und welche Dokumentation und Tests gehören zur Übergabe?
Nein, aber Vibe-generierter Code ist es. Dieser Unterschied ist entscheidend. Vibe Coding (der Prozess) eignet sich hervorragend für schnelles Prototyping und die Ideenfindung. Vibe-generierter Code (das Ergebnis) ist unvollständig, bis er für die Produktion entwickelt wurde. Der Fehler besteht darin, Letzteres auszuliefern und zu glauben, es sei Ersteres.
Nur bei unkritischen Arbeiten, etwa einem internen Tool oder einer selten genutzten Admin-Seite, und nur nach einem Review. Sobald Kundendaten, Geschäftslogik oder Umsatz betroffen sind, lautet unsere Antwort nein. Die Review- und Engineering-Phase ist nicht optional; wer sie überspringt, erzeugt technische Schuld und Sicherheitsrisiken.
Nein. Vibe Coding verändert, wer einen Prototyp bauen kann, nicht, wer für Produktionssoftware verantwortlich ist. Designer und Produktmanager können damit Ideen schneller validieren, aber jemand muss weiterhin die Architektur entwerfen, das System absichern, Compliance-Pflichten erfüllen und die Zuverlässigkeit verantworten. Engineers nutzen Vibe-generierten Code als Referenz und schreiben ihn für die Produktion neu. Diese Arbeitsteilung, nicht Ersatz, bringt die eigentliche Geschwindigkeit.
Vibe Coding ist menschengeführt (Sie geben einen Prompt vor, die KI erzeugt ein bestimmtes Ergebnis). Agentic Coding ist autonom (Sie definieren ein Ziel, die KI plant und führt selbstständig aus). Für die Produktion ist Vibe Coding tatsächlich sicherer, weil Sie mehr Kontrolle behalten. Agentic Coding liefert möglicherweise vollständigere Lösungen, aber das „Black-Box“-Problem ist ausgeprägter. Beide erfordern dieselbe Production-Engineering-Arbeit.
Nein, und wir würden jedem Vorschlag widersprechen, der das Gegenteil behauptet. Kernsysteme (Zahlungsabwicklung, Authentifizierung, Datenspeicherung) haben nicht verhandelbare Anforderungen: Sicherheit, Audit-Trails, Compliance, Performance. Sie müssen entwickelt, nicht generiert werden. Nutzen Sie Vibe Coding, um Architektur und Nutzerabläufe zu prototypisieren, und entwickeln Sie dann die eigentlichen Systeme.
Der ROI liegt in Geschwindigkeit und Klarheit, nicht in kostenlosem Produktionscode. Vibe Coding bringt Sie in Tagen statt Wochen zu einem greifbaren Prototyp. Dieser Prototyp belegt das Konzept, schafft Einigkeit unter den Stakeholdern und dient dem Engineering als Referenz. Die Engineering-Phase findet weiterhin statt, beginnt aber bei einem funktionierenden Prototyp statt bei Vermutungen, und genau daher kommt der Großteil des Ertrags.
Ja, wenn Vibe-generierter Code ohne Review ausgeliefert wird. Ihm fehlen typischerweise Tests, Dokumentation, konsistente Namensgebung und saubere Fehlerbehandlung, sodass jede Abkürzung später zu Kosten wird. Die Schuld bleibt beherrschbar, wenn Vibe-generierter Code in der Prototyping-Phase bleibt und in der Engineering-Phase des IC Prototype-to-Production Review neu geschrieben wird. Sie wächst, wenn Teams neue Features auf ungeprüftem generiertem Code aufbauen.
Nicht standardmäßig. Vibe-generierter Code hat meist kein Audit-Logging, keine Zugriffskontrollen und keine Schutzmaßnahmen im Umgang mit Daten, die DSGVO, PCI-DSS, SOC 2 und HIPAA verlangen. Das Risiko ist bei Zahlungen, im Gesundheitswesen und in jedem Ablauf mit personenbezogenen Daten am höchsten. Behandeln Sie Vibe-generierten Code in diesen Bereichen nur als Referenz und entwickeln Sie die konforme Version mit von Anfang an eingebautem Logging und Review.
Hören Sie auf, sobald der Prototyp die Idee belegt hat und die Stakeholder sich über die Richtung einig sind, und immer bevor der Code echte Kundendaten, Zahlungen, Authentifizierung oder einen nennenswerten Teil Ihrer Nutzer berührt. Weitere Signale: Sie verbringen mehr Zeit damit, generierte Ergebnisse zu korrigieren, als Prompts zu schreiben, niemand im Team kann erklären, wie ein Teil des Codes funktioniert, oder es wurde ein Security- oder Compliance-Review angestoßen. Holen Sie dann einen Engineer dazu und gehen Sie zu Phase 2 (Technischer Review) des obigen Frameworks über.
Zu den gängigen Vibe-Coding-Tools gehören Cursor, GitHub Copilot, Claude Code, Lovable, Bolt und v0. Das Tool ist weniger wichtig als der Review. Bevor generierter Code in die Nähe der Produktion kommt, führen Sie einen statischen Sicherheitsscan durch, prüfen Sie seine Abhängigkeiten, ergänzen Sie Unit- und Integrationstests und lassen Sie einen Engineer ihn anhand der Kriterien aus Phase 2 prüfen: Architekturpassung, Sicherheit, Performance und Compliance.
Ist Vibe Coding schlecht? Nicht als Prototyping-Werkzeug, aber es ist auch keine Produktionsstrategie: Vibe-generierter Code ist unvollständig, bis er entwickelt wurde. Deshalb wenden wir den vierphasigen IC Prototype-to-Production Review an (Ideenfindung, technischer Review, Engineering sowie Deployment mit Monitoring). Vibe Coding ist für die Produktion außerdem sicherer als Agentic Coding, weil ein Mensch jeden Schritt steuert und das Ergebnis prüfen kann, auch wenn beide danach dieselbe Engineering-Arbeit brauchen. Der Ertrag ist real, aber begrenzt: Wir schätzen, dass Vibe Coding bei kleineren Produkten etwa 20–30 % der Ideenfindungszeit und bei großen, komplexen Builds 5–10 % spart. Das sind Schätzungen von Imaginary Cloud, keine Branchen-Benchmarks.
Orizion zeigt das Muster aus unserer eigenen Arbeit: KI-Coding-Tools beschleunigten den Übergang vom Design zum Code, und striktes manuelles Review sowie Staging-Tests machten die App startklar. Legen Sie vorab fest, welcher Code ein Prototyp und welcher tragend ist, und entwickeln Sie Letzteren, bevor er ausgeliefert wird. Unsere Regel bei Imaginary Cloud ist einfach: per Vibe Coding entscheiden, per Engineering ausliefern.
Wenn Ihre Teams oder Dienstleister auf Basis von Vibe-Coding-Prototypen liefern, zeigt ein unabhängiges technisches Review das Produktionsrisiko, bevor es zum Budget- oder Lieferproblem wird. Imaginary Cloud bietet die Services Vom KI-Prototyp zur Produktion und Code Audit, um Vibe-generierten Code auf Sicherheit, Performance, Skalierbarkeit und Compliance zu prüfen. Wir geben CTOs, COOs und Gründern einen klaren Überblick darüber, was ausgeliefert werden kann, was neu gebaut werden muss und was dafür nötig ist, damit Sie sich mit Zuversicht auf Termine festlegen können.
Alexandra Mendes ist Senior Growth Specialist bei Imaginary Cloud und verfügt über mehr als 3 Jahre Erfahrung in der Erstellung von Texten über Softwareentwicklung, KI und digitale Transformation. Nach Abschluss eines Frontend-Entwicklungskurses erwarb Alexandra einige praktische Programmierkenntnisse und arbeitet nun eng mit technischen Teams zusammen. Alexandra ist begeistert davon, wie neue Technologien Wirtschaft und Gesellschaft prägen. Sie liebt es, komplexe Themen in klare, hilfreiche Inhalte für Entscheidungsträger umzuwandeln.
People who read this post, also found these interesting: